Statistiques
L’écran Analyse › Statistiques donne une vue d’ensemble de toute la base de vulnérabilités de TechWatchAlert : combien de CVE sont publiées, avec quelle gravité, lesquelles sont exploitées, quels éditeurs et quels produits reviennent le plus. Il sert à situer votre veille dans le paysage général, pour une présentation ou une analyse de tendance.
- Année analysée : l’année des graphiques qui en dépendent.
- Les indicateurs de la base.
- Les graphiques, sur deux ou trois colonnes, que la page fait défiler.
Choisir l’année
Section intitulée « Choisir l’année »
La liste va de l’année en cours à 2005 ; l’année en cours est choisie à l’ouverture. Elle modifie :
- l’indicateur Année analysée ;
- le graphique Sévérité de l’année ;
- la Tendance mensuelle (l’année et la précédente) ;
- Top éditeurs et Top produits de l’année.
Les autres graphiques portent sur toute la base. Les statistiques sont recalculées au plus toutes les 10 minutes.
Les indicateurs
Section intitulée « Les indicateurs »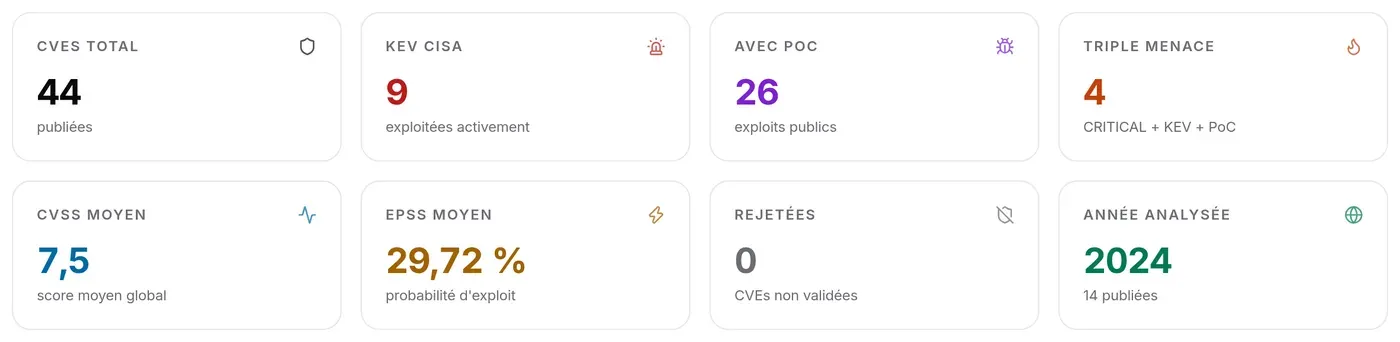
| Indicateur | Ce qu’il compte |
|---|---|
| CVEs total | les CVE publiées (hors CVE rejetées). |
| KEV CISA | les CVE inscrites au catalogue KEV de la CISA, c’est-à-dire exploitées activement. |
| Avec PoC | les CVE pour lesquelles un code d’exploitation public est connu. |
| Triple menace | les CVE à la fois de sévérité CRITICAL, au KEV et avec un PoC. |
| CVSS moyen | la moyenne des scores CVSS connus. |
| EPSS moyen | la moyenne des probabilités d’exploitation EPSS connues, en pourcentage. |
| Rejetées | les CVE rejetées par leur autorité de publication. |
| Année analysée | l’année choisie et le nombre de CVE publiées cette année-là. |
Sur téléphone, seuls les quatre premiers s’affichent ; Voir plus montre les autres.
Les graphiques
Section intitulée « Les graphiques »CVEs publiées par année
Section intitulée « CVEs publiées par année »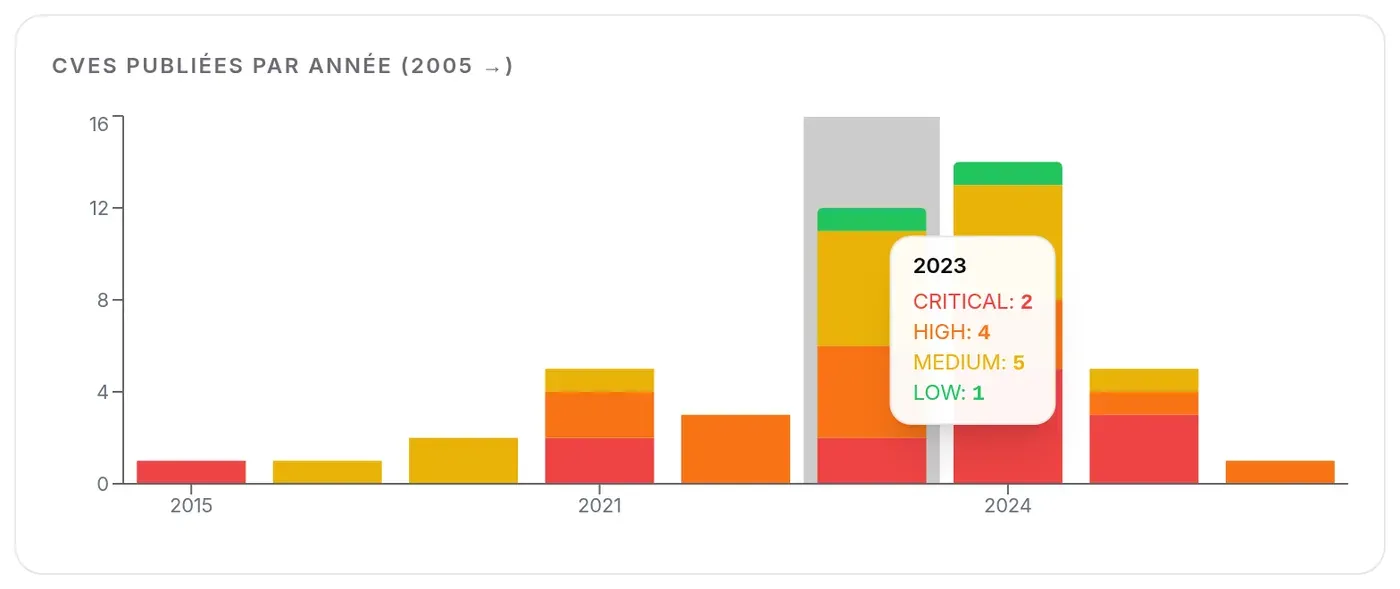
Le nombre de CVE publiées chaque année depuis 2005, en barres empilées par sévérité (CRITICAL en rouge, HIGH en orange, MEDIUM en jaune, LOW en vert). Survolez une barre (touchez-la sur téléphone) pour lire le détail.
Sévérité de l’année
Section intitulée « Sévérité de l’année »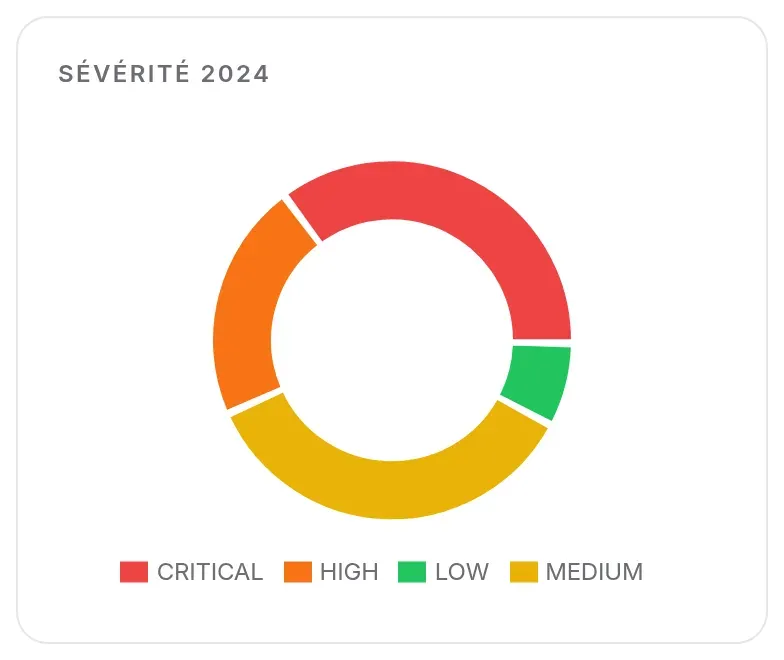
La part de chaque sévérité parmi les CVE publiées l’année choisie. Si aucune CVE n’est publiée cette année-là, le graphique montre la répartition de toute la base.
Tendance mensuelle
Section intitulée « Tendance mensuelle »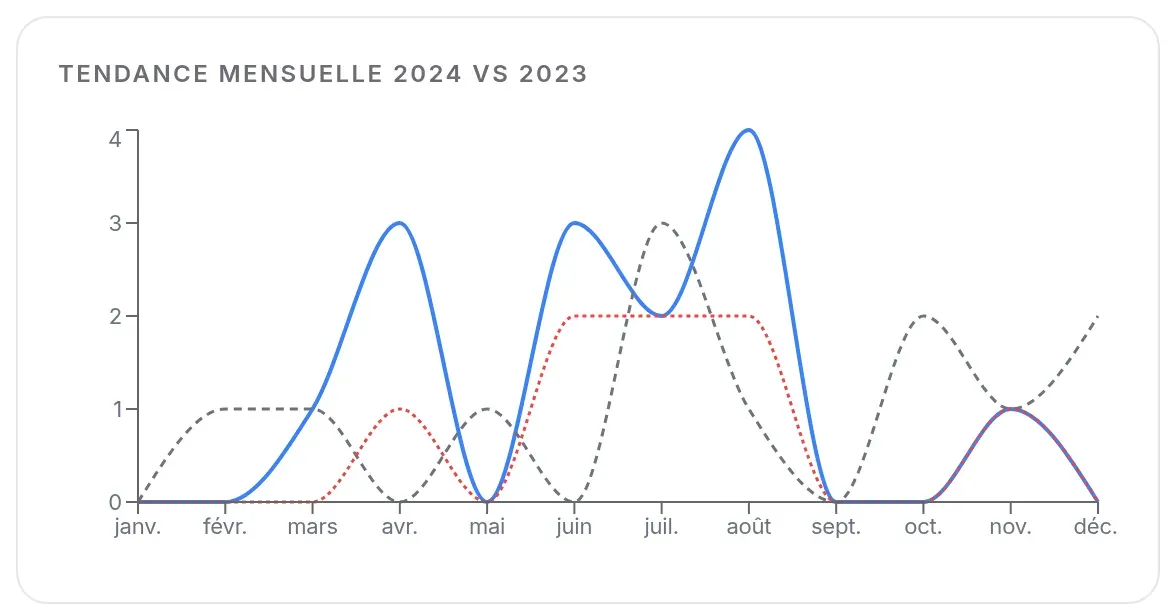
Trois courbes, mois par mois : l’année choisie (trait plein bleu), l’année précédente (tirets gris), et les CVE de gravité CRITICAL ou HIGH de l’année choisie (pointillés rouges, « HIGH+ »). Survolez un mois pour lire les valeurs.
Distribution des scores CVSS
Section intitulée « Distribution des scores CVSS »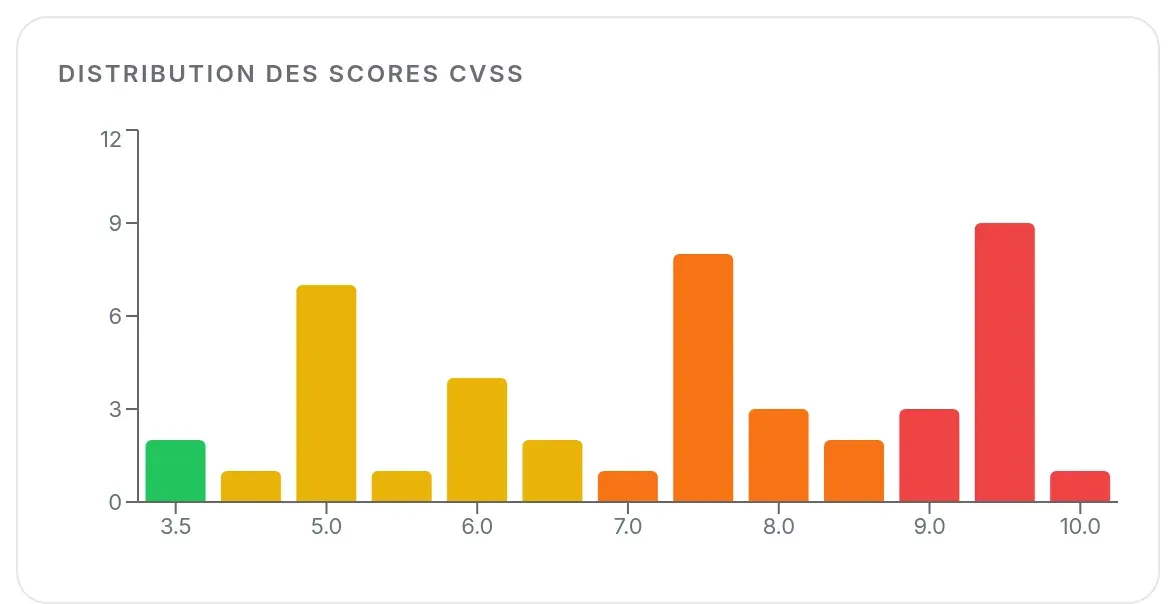
Le nombre de CVE par tranche de 0,5 point de score CVSS, sur toute la base. La couleur suit la sévérité correspondante : à partir de 9 critique, de 7 élevée, de 4 moyenne, au-dessous faible.
Évolution % CRITICAL et HIGH
Section intitulée « Évolution % CRITICAL et HIGH »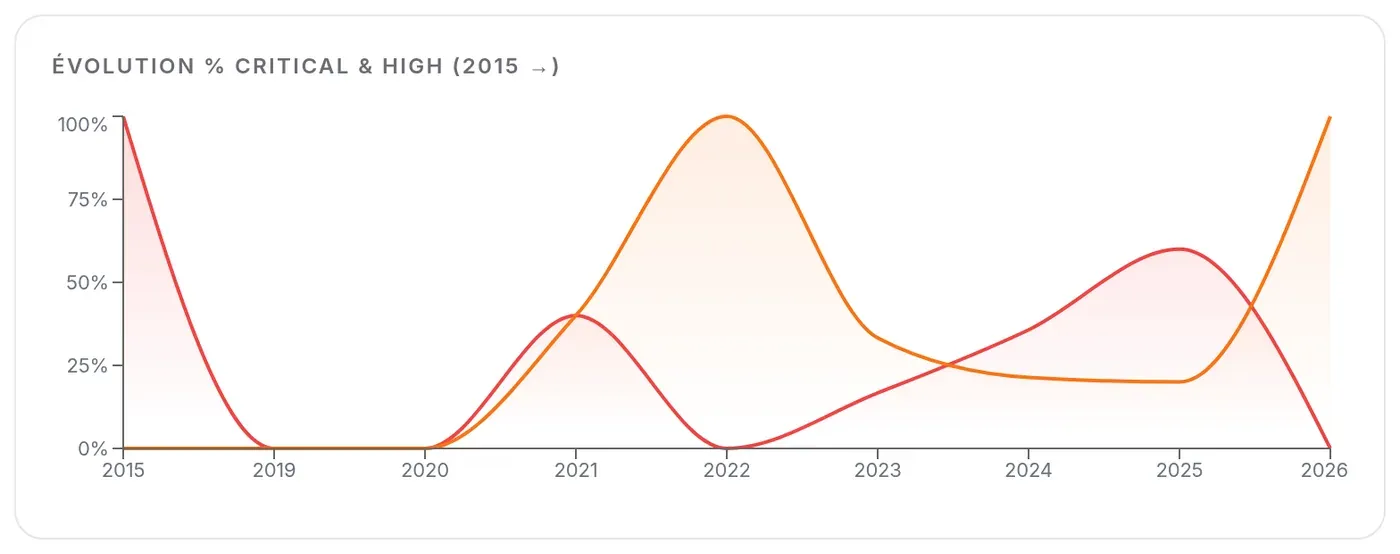
La part des CVE CRITICAL (rouge) et HIGH (orange) parmi les CVE publiées chaque année depuis 2015.
Vecteur d’attaque
Section intitulée « Vecteur d’attaque »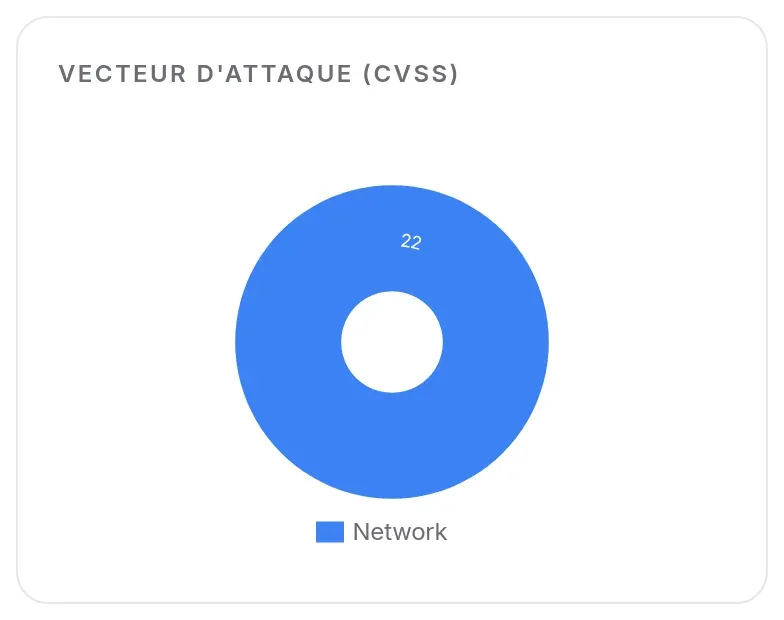
D’où la faille s’exploite, d’après le vecteur CVSS : Network (à distance, par le réseau), Adjacent (réseau local), Local, Physical (accès physique), Unknown si le vecteur ne le dit pas.
Top éditeurs et top produits
Section intitulée « Top éditeurs et top produits »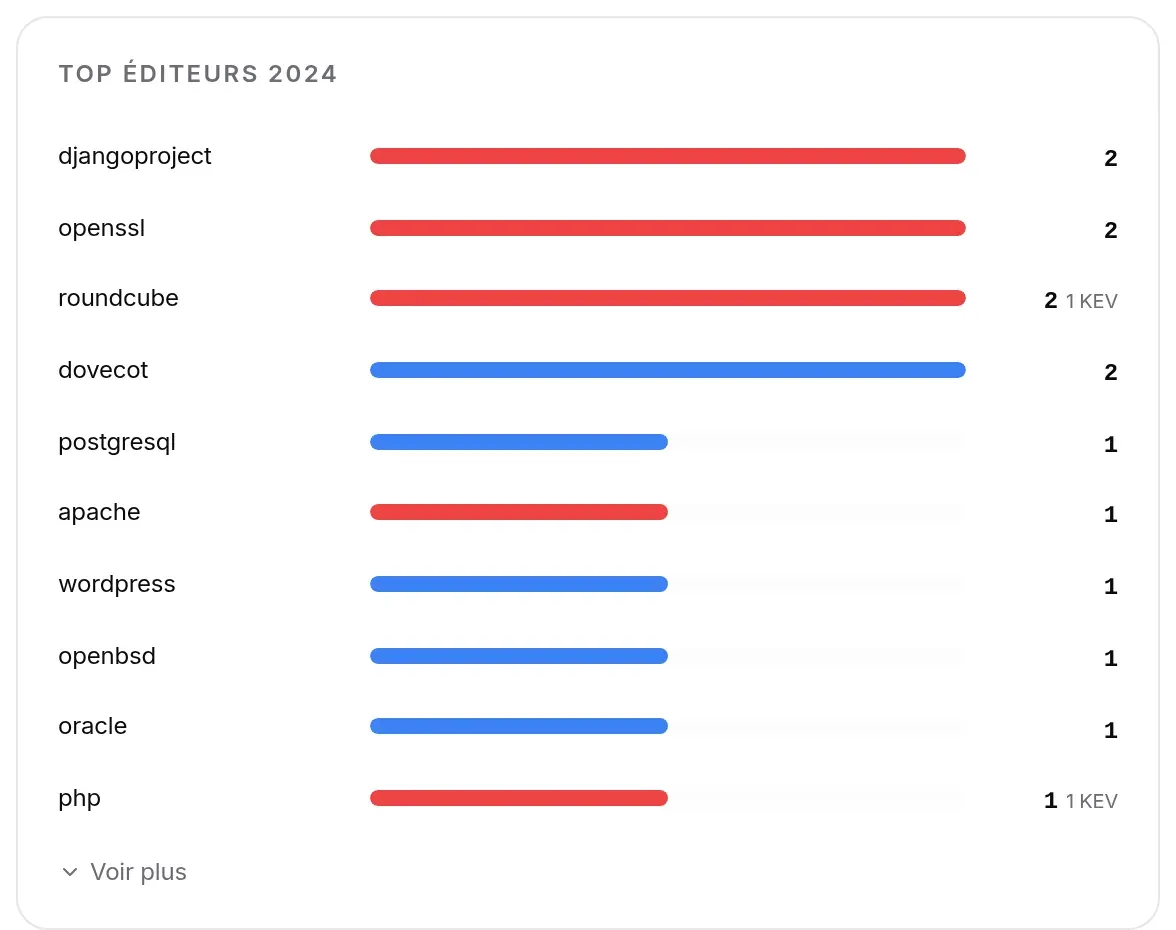
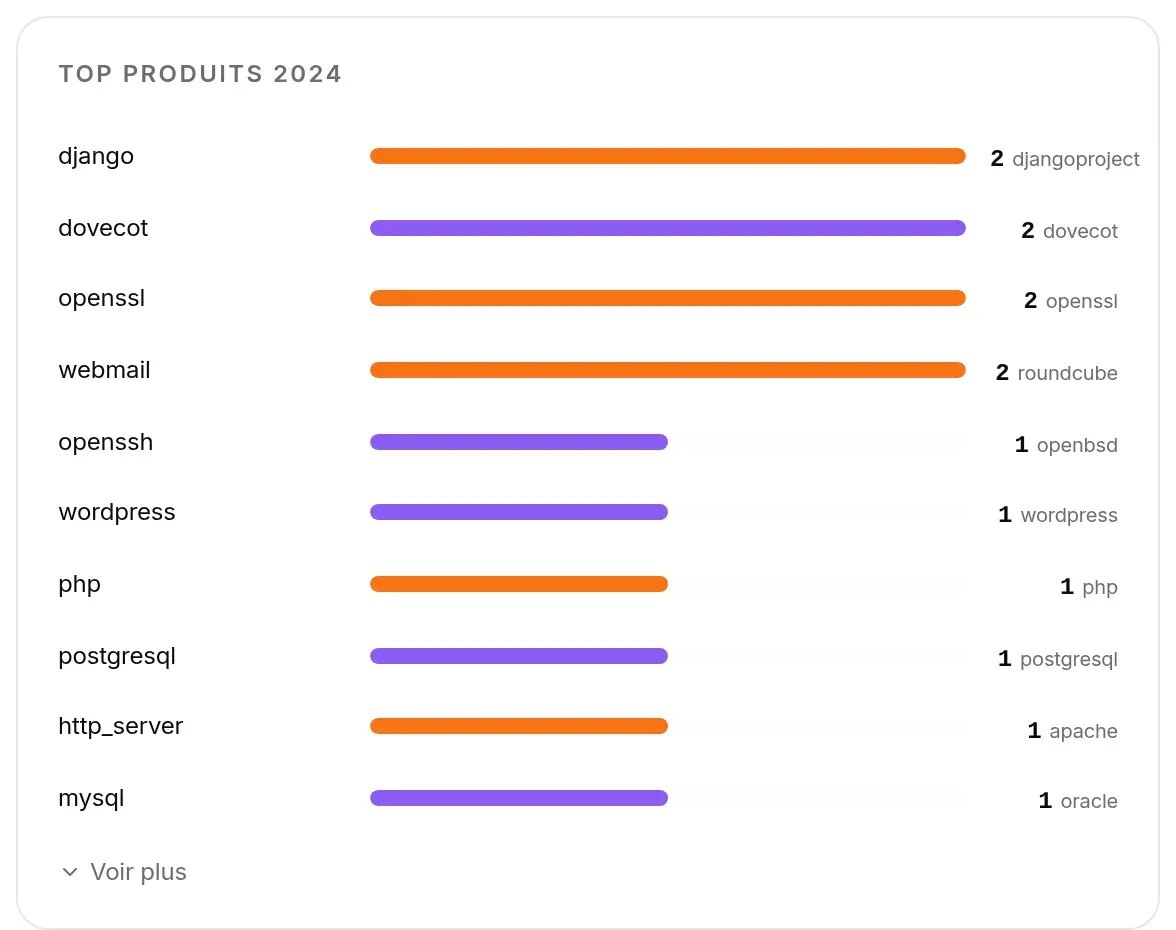
Les éditeurs et les produits qui totalisent le plus de CVE publiées l’année choisie (15 au plus).
- Top éditeurs : la barre est rouge si l’éditeur compte au moins une CVE critique ; « N KEV » indique combien de ses CVE sont au catalogue KEV.
- Top produits : l’éditeur est rappelé à côté du nombre ; la barre est orange si le produit compte au moins une CVE critique.
- 10 lignes s’affichent ; Voir plus en montre jusqu’à 15, Voir moins revient à 10.
Top 15 faiblesses (CWE)
Section intitulée « Top 15 faiblesses (CWE) »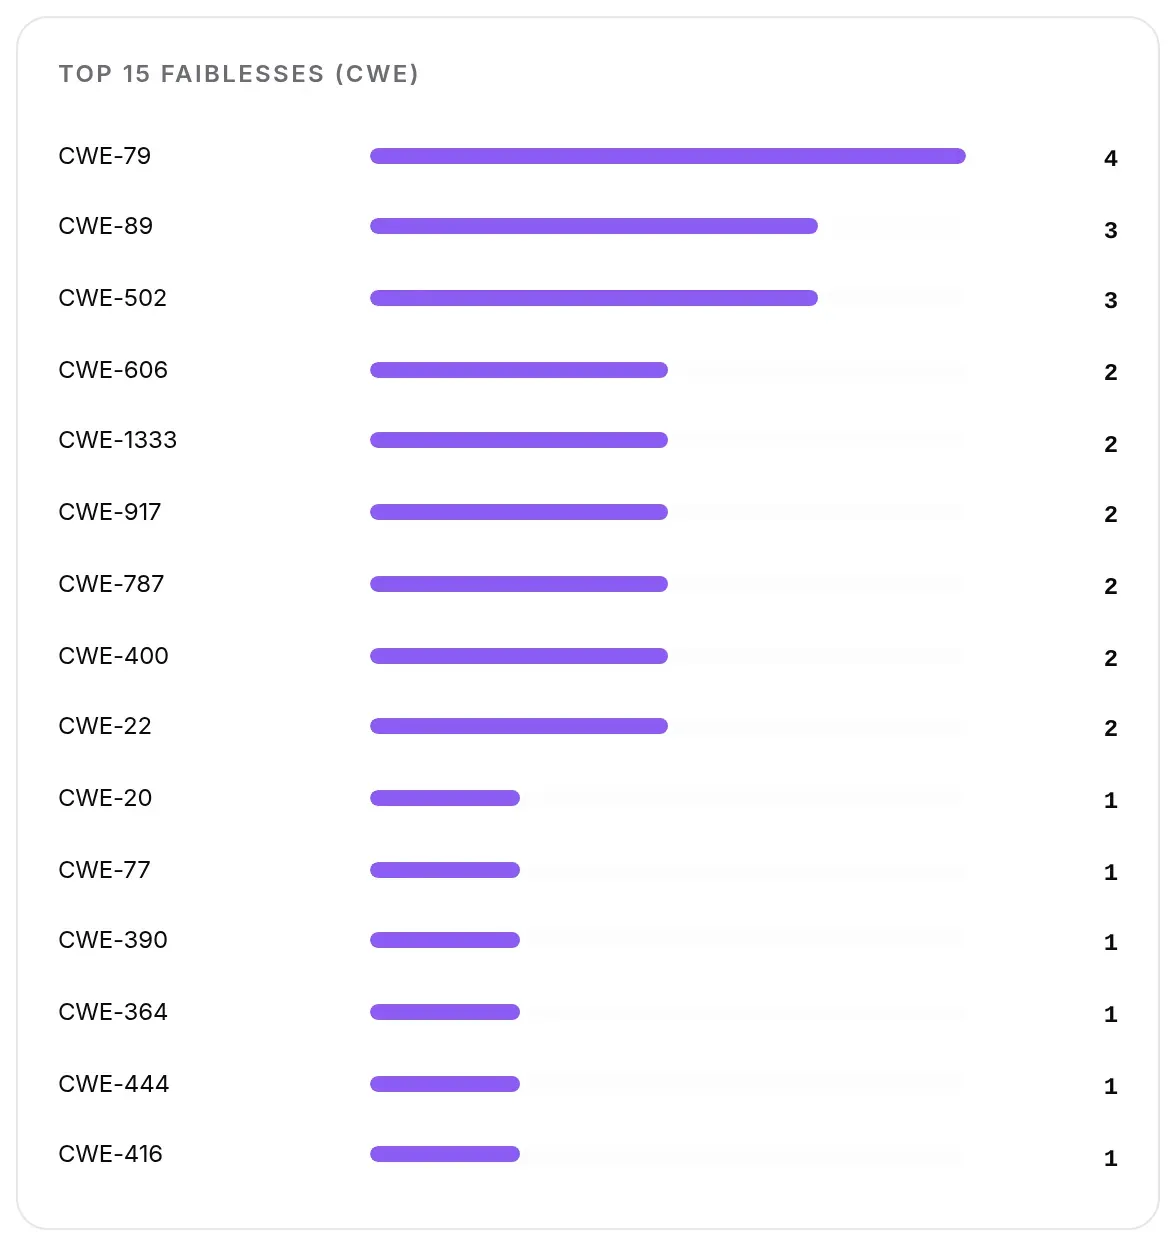
Les 15 types de faiblesse (CWE) les plus fréquents dans toute la base, par exemple CWE-79 (injection de script dans une page web).
Couverture PoC par sévérité
Section intitulée « Couverture PoC par sévérité »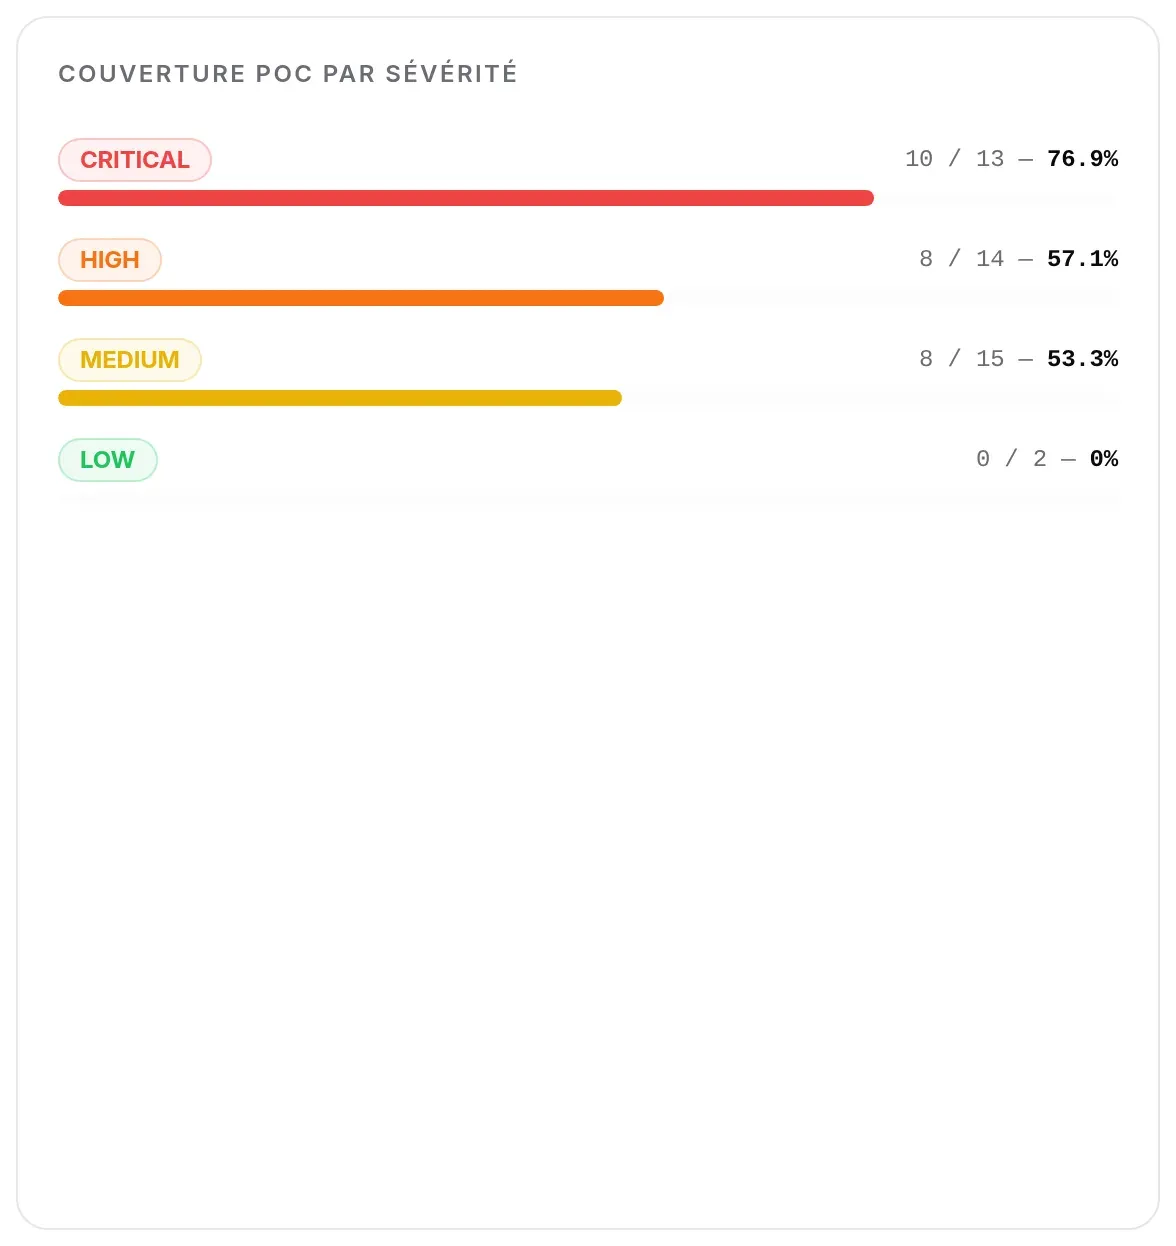
Pour chaque sévérité (CRITICAL, HIGH, MEDIUM, LOW), le nombre de CVE avec un code d’exploitation public sur le nombre total, et le pourcentage.
KEV ajoutées par mois
Section intitulée « KEV ajoutées par mois »
Le nombre de CVE entrées au catalogue KEV de la CISA chaque mois, sur les 18 derniers mois. L’axe et l’infobulle n’affichent que le numéro du mois (« 04 » pour avril) : sur 18 mois, un même numéro peut désigner deux années différentes, lisez les barres de gauche à droite, de la plus ancienne à la plus récente.
Distribution EPSS
Section intitulée « Distribution EPSS »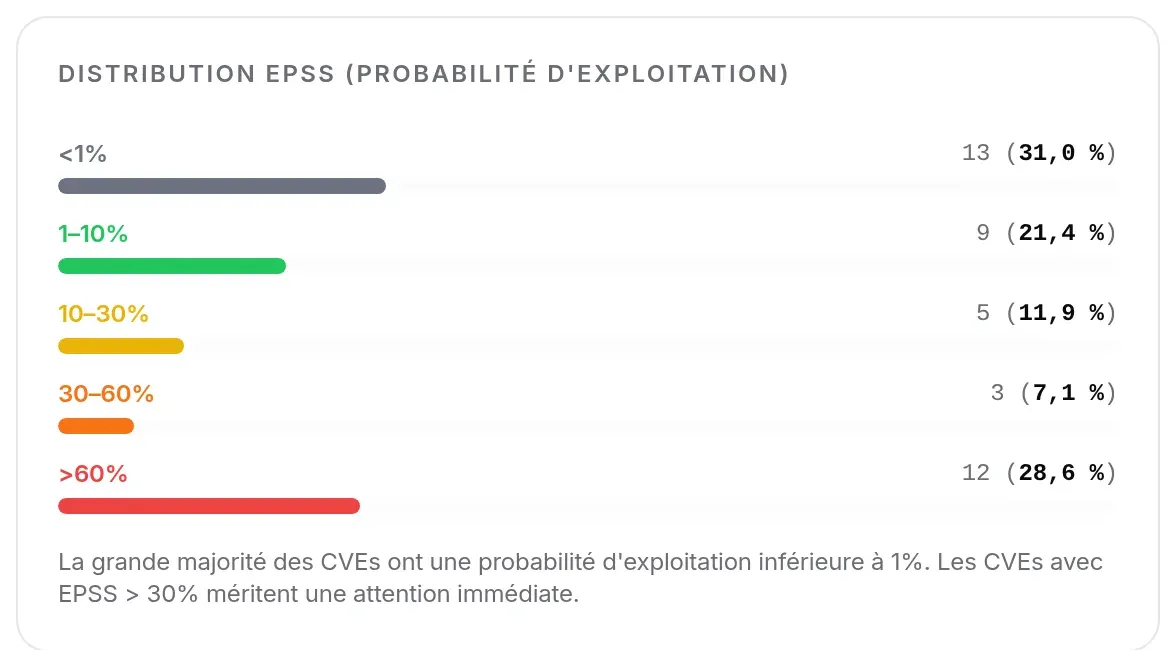
Les CVE qui ont un score EPSS, réparties en cinq tranches de probabilité d’exploitation : moins de 1 %, 1 à 10 %, 10 à 30 %, 30 à 60 %, plus de 60 %. La grande majorité des CVE sont sous 1 % ; celles au-dessus de 30 % méritent une attention immédiate.
Les données viennent de la base CVE locale de TechWatchAlert, alimentée par la NVD, le catalogue KEV de la CISA, les scores EPSS de FIRST.org et les PoC et exploits publics recensés par nomi-sec/PoC-in-GitHub, Exploit-DB, Metasploit et Nuclei (mention en bas de page).
Qui peut voir cet écran
Section intitulée « Qui peut voir cet écran »Tout membre qui a le droit de voir les CVE, c’est-à-dire tous les rôles par défaut. L’écran ne dépend pas de l’offre.