Base CVE
La base CVE est le référentiel complet des vulnérabilités que TechWatchAlert importe, qu’elles touchent la stack de vos projets ou non. On y cherche une CVE citée dans un avis, on regarde ce qui sort pour un éditeur, et on décide de la suivre.
- Pour qui : tout utilisateur connecté.
- Où : menu Surveillance › CVEs.
- Différence avec les alertes : une alerte est une CVE rapprochée de la stack d’un projet qui a franchi la politique de priorisation du projet ; elle a un dossier de traitement, commun à l’équipe, et un statut. La base CVE, elle, montre toutes les CVE, sans dossier ni statut. Le projet actif n’y sert qu’à deux choses : l’ordre « Risque » et le filtre Priorité suivent sa politique de priorisation, et les boutons de suivi de la fiche agissent sur sa stack.
La page se lit de haut en bas :
- En-tête : le titre, Excel pour exporter le résultat (offres Team et plus) et Colonnes pour choisir les colonnes affichées.
- Recherche : identifiant, description, éditeur ou produit.
- Vues rapides et tri : des combinaisons de filtres prêtes à l’emploi, et l’ordre de la liste.
- Filtres rapides : gravité, Exploitée, KEV, PoC public, période de publication, puis le bouton Filtres avancés.
- Résultats et filtres actifs : le nombre de CVE trouvées, une puce par filtre posé et Tout effacer.
- En-têtes : CVSS, EPSS, Date et Dernière modification sont triables.
- Une ligne : un clic ouvre la fiche de la CVE.
La page Alertes a la même barre de filtres (voir Alertes › Filtrer).
Chercher
Section intitulée « Chercher »Tapez dans le champ Rechercher une CVE, un produit, un éditeur, un mot… :
- un identifiant, entier ou partiel (« CVE-2024 », « 2021-44228 »), cherche dans les identifiants seulement ;
- tout autre texte cherche dans la description, l’éditeur et les produits de chaque CVE, avec une tolérance aux fautes de frappe.
La liste suit la frappe après une courte pause ; Entrée applique la recherche tout de suite. Échap vide le champ (un second appui en fait sortir le curseur), la croix à droite du champ l’efface aussi, et la touche / y place le curseur depuis n’importe où dans la page. La recherche se cumule avec les filtres ; elle n’a pas de puce, puisqu’elle se lit dans son champ.
Les filtres les plus utilisés sont dans la barre, à un clic. Ils s’appliquent aussitôt et se cumulent : Exploitée et KEV ensemble ne gardent que les CVE qui ont les deux signaux.
- Gravité : Critique, Élevée, Moyenne, Faible, cumulables (Critique et Élevée ensemble montrent les CVE critiques et les élevées).
- Exploitée : exploitation avérée selon le KEV de la CISA, le KEV de VulnCheck, l’EUVD de l’ENISA ou le CERT-FR.
- KEV : au catalogue KEV de la CISA.
- PoC public : une preuve de concept ou un exploit public existe.
- Période de publication : Toute période (par défaut), Dernières 24 h, 7 derniers jours, 30 derniers jours, 90 derniers jours ou 12 derniers mois, sur la date de publication de la CVE.
- Filtres avancés ouvre le panneau des autres filtres (ci-dessous).
Le détail de chaque signal s’affiche au survol de son bouton. Tout changement de filtre revient à la première page.
Filtres avancés
Section intitulée « Filtres avancés »Filtres avancés déplie un panneau sous la barre ; le même bouton, ou Replier en bas du panneau, le referme. Le panneau est replié à chaque arrivée sur la page, même quand l’adresse porte des filtres avancés : ces filtres se lisent en puces, et le bouton affiche leur nombre.
- Exploitation :
- Exploit outillé (un module Metasploit ou un modèle Nuclei existe) et Rançongiciel (utilisée par des rançongiciels, selon la CISA ou VulnCheck) ;
- Source des exploits : GitHub, Exploit-DB, Metasploit, Nuclei, cumulables ; une CVE est gardée si au moins un de ses PoC ou exploits vient d’une des sources choisies. Chaque bouton porte l’icône du site où mènent ses liens, comme dans la liste des PoC de la fiche (les modules Metasploit et les modèles Nuclei sont publiés sur GitHub) ;
- Avis CERT : un ou plusieurs CERT nationaux, choisis dans une liste rangée par région (France, Europe, Amériques, Asie-Pacifique, Moyen-Orient), avec un champ pour chercher un CERT par son nom ou par son pays. Une CVE est gardée si au moins un des CERT choisis a publié sur elle : ce sont les CERT du bloc « Avis des CERT » de la fiche, CERT-FR et EUVD compris. Le CERT-FR, qui avait jusqu’ici son propre bouton, est l’un d’eux.
- Remédiation :
- Priorité (avec un projet actif) : P1, P2, P3, cumulables. Ce sont les paliers d’exploitation de la politique de priorisation du projet actif, ceux qui ouvrent l’ordre Risque : P1, exploitation avérée (KEV, EUVD, CERT-FR) quand la politique la met en tête ; P2, un signal d’exploitation que la politique retient (EPSS au-dessus de son seuil, PoC public) ; P3, aucun. Avec le modèle CVSS seul, qui ne retient aucun signal, tout est en P3.
- Correctif : Tous, Disponible (au moins une version corrigée est connue : celles du bloc « Versions corrigées » de la fiche, tirées de la CVE, des avis GitHub ou OSV et des avis du CERT-FR) ou Aucun connu.
- Contournement disponible : seulement les CVE pour lesquelles l’éditeur ou un CERT publie un contournement ou une atténuation (bloc « Mesures provisoires » de la fiche : avis CSAF de la CISA, du NCSC-NL et de Siemens, alertes et avis du CERT-FR). « Pas de correctif disponible » et « Aucun correctif prévu » ne suffisent pas.
- Produit : Éditeur et Produit, en texte partiel (« micro » trouve microsoft). Tous les produits touchés par la CVE comptent, pas seulement le premier.
- Scores : Score CVSS (0 à 10) et Probabilité EPSS (%), chacun avec un Min et un Max, bornes comprises. L’EPSS se saisit en pourcentage, comme il s’affiche partout ailleurs. Une valeur hors bornes est encadrée de rouge et ne filtre pas.
- Dates : Publiée entre deux jours. Cette plage remplace la période de la barre, qui affiche alors « Dates choisies » ; choisir une période dans la barre efface la plage.
- Technique : Faiblesse (CWE), par exemple CWE-79 ; Avec CPE, pour ne garder que les CVE qui ont au moins une référence CPE ; CVE rejetées, qui montre les CVE rejetées (retirées par leur autorité d’attribution) à la place des CVE publiées.
Les champs texte s’appliquent après une courte pause dans la saisie, ou dès Entrée ; les scores, après une courte pause.
Vues rapides
Section intitulée « Vues rapides »Vues rapides, à droite de la recherche, pose en un clic une combinaison courante :
- Critiques exploitées : gravité Critique et Exploitée ;
- Catalogue KEV : KEV ;
- Utilisées par des rançongiciels : Rançongiciel ;
- PoC public, 30 derniers jours : PoC public, publiées dans les 30 derniers jours ;
- Citées par le CERT-FR : Avis CERT › CERT-FR ;
- Exploitées, correctif disponible : Exploitée et Correctif › Disponible, ce qu’on peut corriger tout de suite parmi ce qui est attaqué.
Une vue remplace la recherche et les filtres posés ; l’ordre et le nombre de lignes par page restent. Quand les filtres reproduisent exactement une vue, le bouton affiche son nom.
Filtres actifs
Section intitulée « Filtres actifs »Sous la barre, une ligne donne le nombre de CVE trouvées (« 42 résultats »), puis une puce par filtre posé : « Critique », « Exploitée », « Produit : nginx », « CVSS ≥ 7 », « EPSS 10–50 % », « Publiée du 01/01/2024 au 31/12/2024 », « CERT : BSI CERT-Bund, CISA », « Exploit : Metasploit », « Priorité : P1, P2 », « Correctif disponible »… Les filtres du panneau avancé ont leur puce aussi : inutile de le déplier pour savoir ce qui filtre la liste. Les choix multiples d’un même filtre avancé (sources, CERT, paliers) tiennent en une puce, comptée une fois par le bouton Filtres avancés.
La croix d’une puce retire son filtre. Tout effacer retire la recherche et tous les filtres, en gardant l’ordre et le nombre de lignes par page.
Partager une liste filtrée
Section intitulée « Partager une liste filtrée »La recherche, les filtres, l’ordre, la page et le nombre de lignes par page s’inscrivent dans l’adresse de la page, sans entrée d’historique à chaque clic : un lien copié rouvre exactement la même liste, et le retour arrière du navigateur quitte la page. Seuls les écarts au réglage par défaut y figurent ; l’ouverture du panneau avancé n’y est jamais.
| Paramètre | Sens |
|---|---|
q |
recherche |
severity=CRITICAL,HIGH |
gravités (CRITICAL, HIGH, MEDIUM, LOW) |
exploitee=1, kev=1, poc=1, outille=1, rancongiciel=1 |
signaux d’exploitation |
exploit=metasploit,nuclei |
source des exploits : github, exploitdb, metasploit, nuclei |
cert=certfr,bsi |
avis CERT, par identifiant (certfr, cert-eu, euvd, bsi, ncsc-nl, cisa, jvn…) |
periode |
période de publication : 24h, 7j, 30j, 90j ou 1a (12 mois) |
du, au |
plage de publication, au format AAAA-MM-JJ |
vendor, product |
éditeur, produit |
cvss_min, cvss_max, epss_min, epss_max |
scores, l’EPSS en % |
priorite=p1,p2 |
priorité : p1, p2, p3 |
correctif=oui |
correctif : oui (disponible) ou non (aucun connu) |
cwe, cpe=1, state=REJECTED |
faiblesse, avec CPE, CVE rejetées |
sort |
ordre : date, updated, score ou epss (absent : Risque) |
page, page_size |
page, lignes par page |
Les liens plus anciens restent lus, puis l’adresse est réécrite sous sa forme courante : adv_vendor, adv_product, adv_cwe, adv_has_cpe, adv_cvss_min et adv_cvss_max, adv_epss_min et adv_epss_max (en 0–1, convertis en %), adv_date_from et adv_date_to, adv_cve_id et adv_description (versés dans la recherche), year (devient la plage de l’année), certfr=1 (l’ancien bouton CERT-FR, devient cert=certfr) ; adv=1 est ignoré.
Depuis la Stack, le nom d’un élément ouvre la base CVE filtrée sur ce produit (?product=…) ou cet éditeur (?vendor=…) : le filtre s’affiche en puce et le panneau avancé reste replié.
Trier la liste
Section intitulée « Trier la liste »L’ordre se choisit dans la liste à droite de Vues rapides :
- Publication récente (par défaut) : les plus récemment publiées d’abord.
- Risque : l’ordre de la politique de priorisation du projet actif (ou, sans projet, celle de votre organisation par défaut) : palier d’exploitation, puis critère principal (CVSS pour le modèle Risque combiné), puis critère secondaire, puis date de publication. C’est le même calcul que la vue Risque des alertes. La colonne Exploitabilité n’apparaît que dans cet ordre.
- Modification récente : les plus récemment modifiées d’abord.
- Score CVSS et Score EPSS : le score le plus élevé d’abord.
Les CVE sans valeur passent en dernier. Les en-têtes de colonne CVSS, EPSS, Date et Dernière modification restent triables : un clic choisit l’ordre correspondant.
La colonne Exploitabilité suit la même règle que la liste des alertes : 100 % si l’exploitation est avérée ; avec un PoC public, l’EPSS rehaussé à mi-chemin de 100 % (50 % au minimum) ; sinon l’EPSS seul.

Un clic sur la ligne ouvre la fiche ; Ctrl ou Cmd + clic (ou le clic du milieu) l’ouvre dans un nouvel onglet. Le bouton après l’identifiant le copie ; les pictogrammes qui le suivent signalent une exploitation avérée (flamme), une citation par le CERT-FR (bâtiment rouge) et des PoC publics (chevrons ; épées orange pour un exploit outillé), avec leur détail au survol.
Choisir les colonnes
Section intitulée « Choisir les colonnes »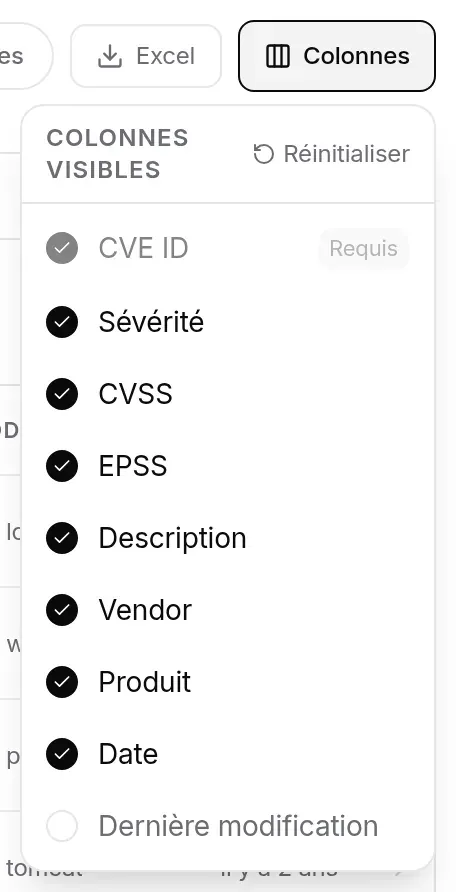
Colonnes liste les colonnes à afficher : Sévérité, CVSS, EPSS, Description, Vendor, Produit, Date et Dernière modification (masquée par défaut). CVE ID est toujours affichée (« Requis »). Réinitialiser revient au choix par défaut. Votre choix est gardé dans ce navigateur : il ne vous suit pas sur un autre poste. Sur un écran de moins de 1 536 pixels de large, la colonne Vendor (si elle est choisie) laisse place à l’éditeur écrit en petit sous le produit : la description prend alors toute la largeur restante.
Pagination et export
Section intitulée « Pagination et export »- Lignes par page : 20, 50 ou 100 ; Précédent et Suivant parcourent les pages.
- Excel télécharge un classeur
.xlsx: les CVE qui correspondent à la recherche et aux filtres affichés, dans l’ordre choisi, par tranches de 2 500 lignes. Jusqu’à 2 500 résultats, un clic suffit ; au-delà, le bouton ouvre la liste des tranches (« Lignes 2 501 à 5 000 ») et chaque tranche est un fichier, nommé d’après ses lignes (cves-2501-5000.xlsx). - Une ligne par CVE : les sauts de ligne des descriptions deviennent des espaces. Colonnes : CVE, Sévérité, Score CVSS, Version CVSS, Score EPSS, Percentile EPSS, Éditeur, Produit, CWE, Exploitée, KEV, PoC, CERT-FR, Description, Publiée le, Mise à jour le ; les scores sont des nombres et les dates des dates, prêts à trier et filtrer. Avec l’interface en anglais, les en-têtes sont en anglais.
- L’export est inclus dans les offres Team, Pro et Business. Sur Free, le bouton porte un cadenas et ouvre le choix d’abonnement. Avec un projet actif, il faut aussi le droit Exporter (Excel) des CVE.
La fiche d’une CVE
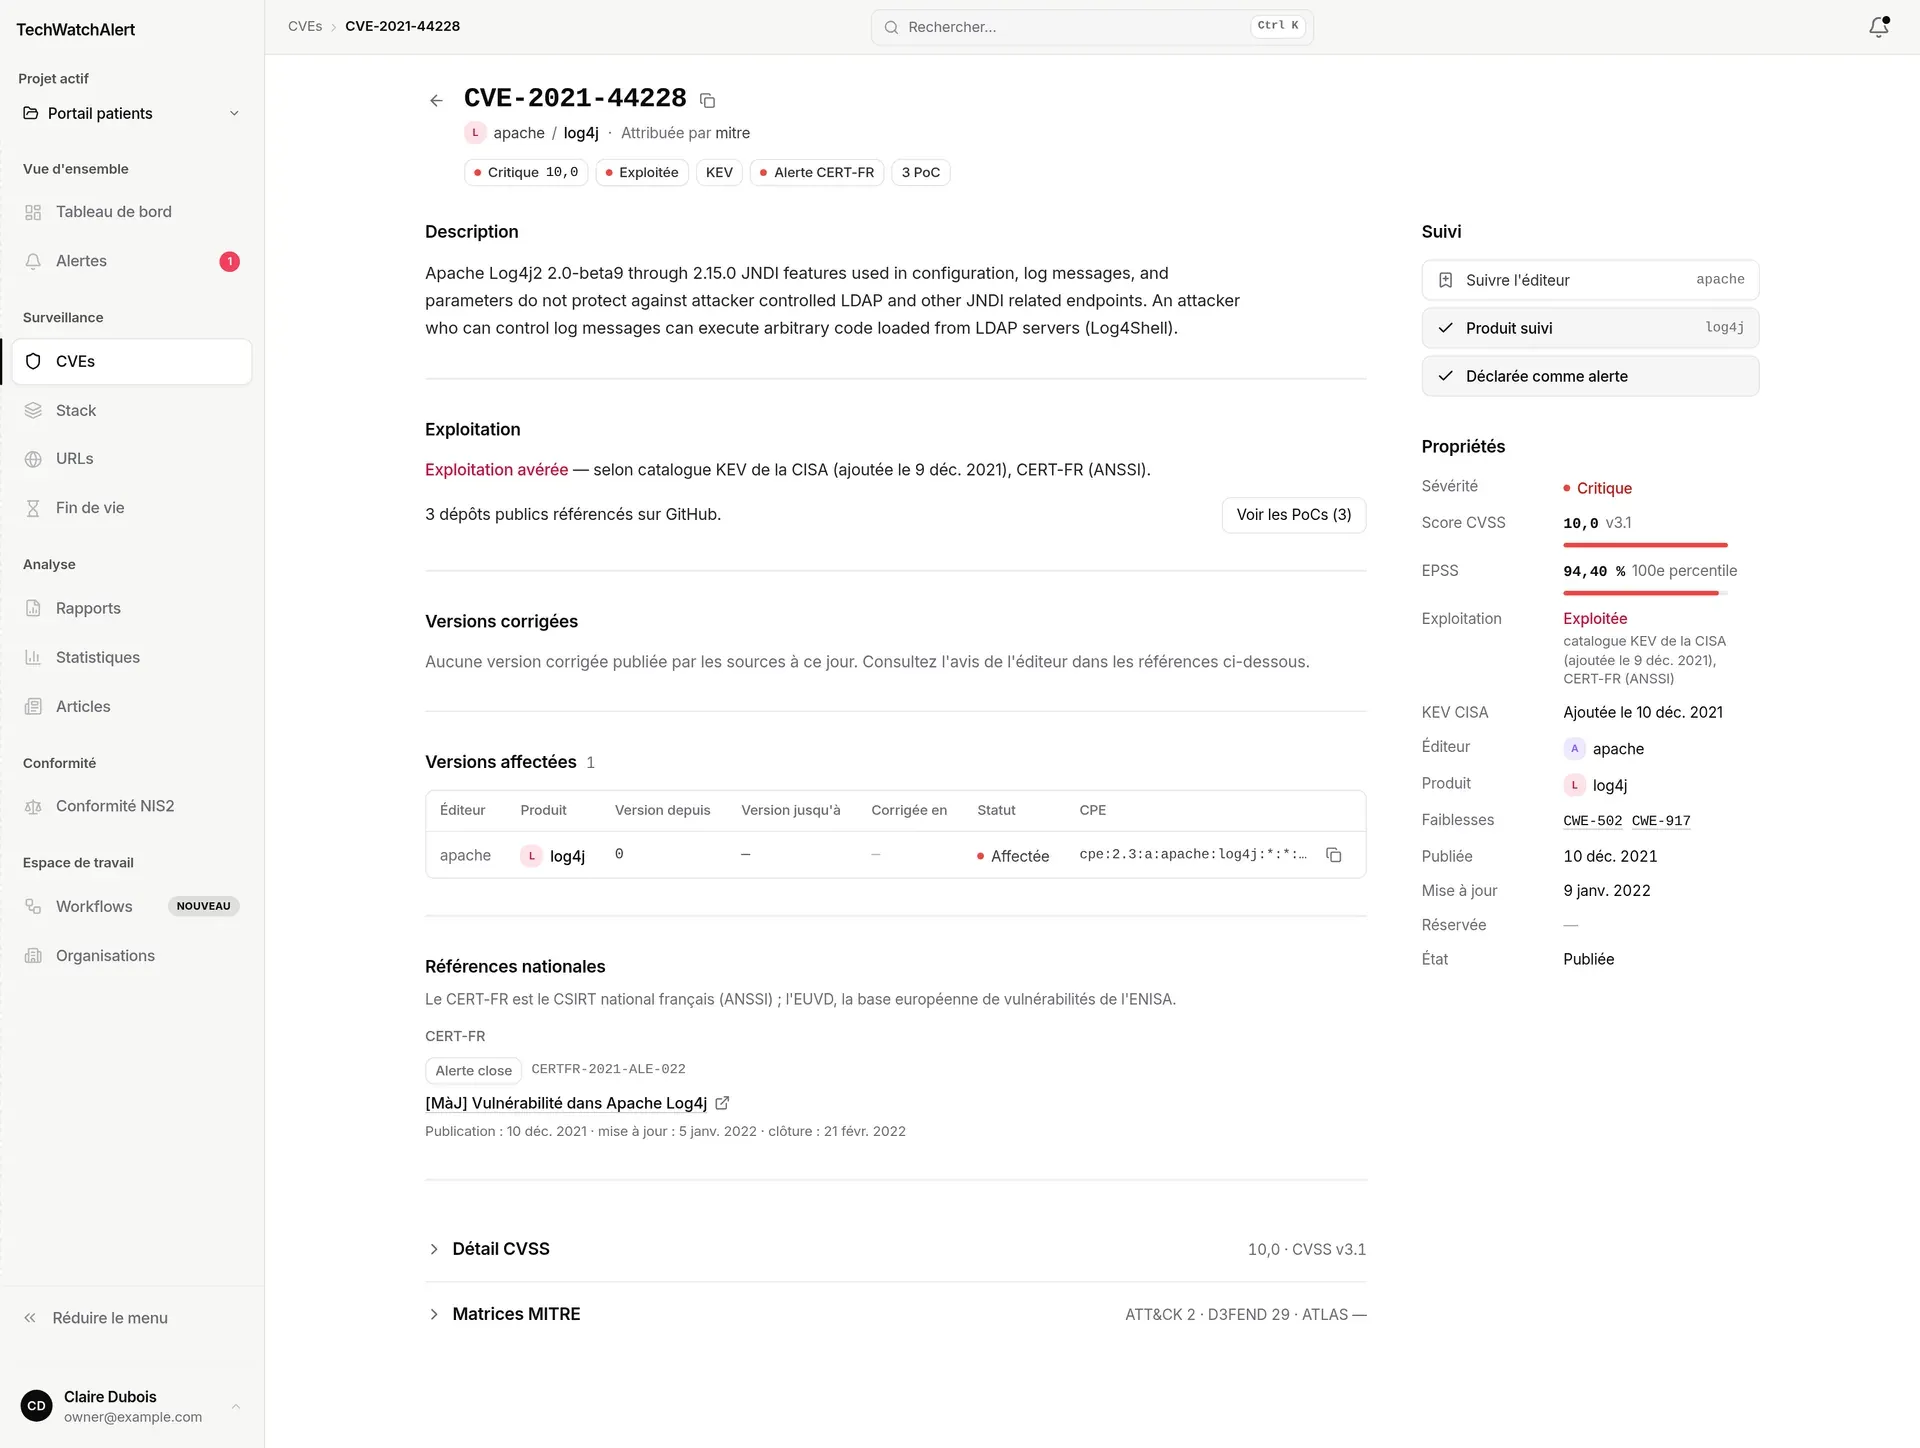
Section intitulée « La fiche d’une CVE »Un clic sur une ligne ouvre la fiche de la CVE (/cves/<identifiant>). Elle a la même mise en page que la fiche d’alerte, sans ce qui relève d’un dossier : ni statut, ni barre de suivi, ni notes, commentaires ou historique.
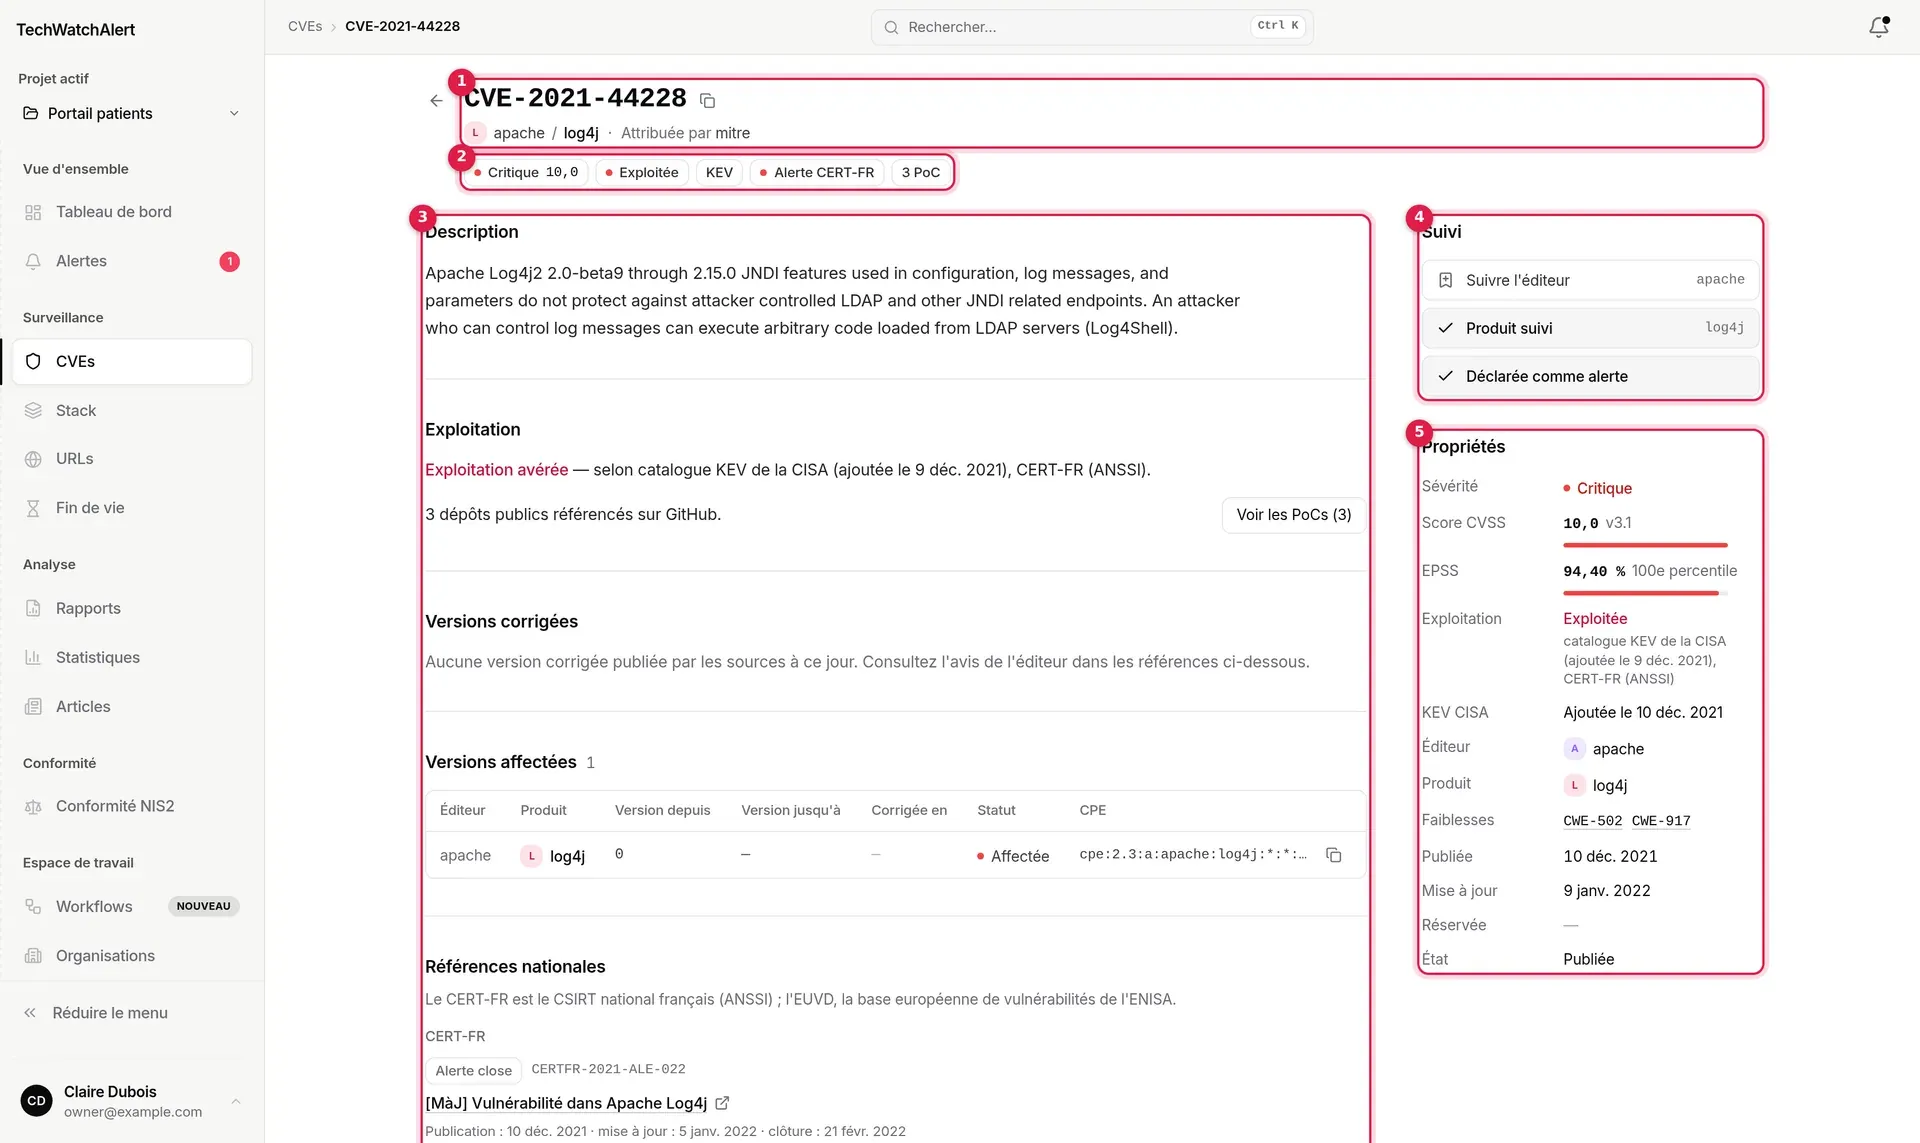
- En-tête : l’identifiant et son bouton de copie, l’éditeur et le produit, l’autorité qui a attribué l’identifiant CVE (« Attribuée par »).
- Signaux : sévérité et score CVSS, Exploitée, Rançongiciel, KEV, CERT (un CERT national au moins a publié sur la CVE ; rouge pour une alerte du CERT-FR ; un clic mène au bloc « Avis des CERT »), nombre de PoC (ou Outillé). Le détail de chaque signal s’affiche au survol.
- Colonne principale : Description, Exploitation, Versions corrigées, Mesures provisoires, Versions affectées, Avis des CERT, puis les compléments repliables Détail CVSS, Matrices MITRE et Références.
- Suivi : ajouter l’éditeur ou le produit à la stack du projet actif, déclarer la CVE comme alerte (ci-dessous).
- Propriétés : sévérité, score CVSS, EPSS, exploitation, KEV CISA, éditeur, produit, faiblesses, dates, état.

Chaque section est décrite dans Traiter une alerte › La colonne principale et Propriétés. Les compléments se déplient d’un clic, et votre choix est retenu dans ce navigateur, pour la fiche CVE comme pour la fiche d’alerte.
Une CVE « pré-publiée » (connue par un avis GitHub ou OSV avant d’entrer dans la base officielle) l’annonce par un encadré orange en tête de la colonne principale ; ses détails se complètent à sa publication.
Suivre une CVE
Section intitulée « Suivre une CVE »La section Suivi agit sur la stack du projet actif, celle de toute l’équipe :
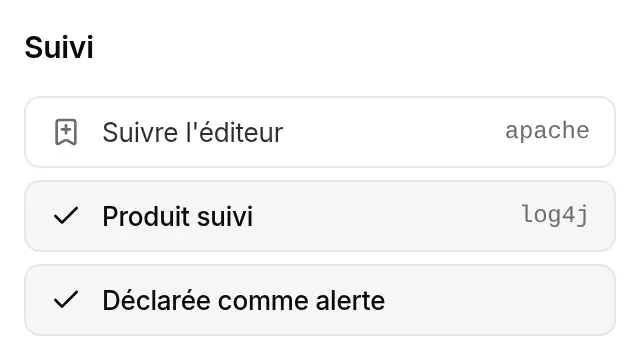
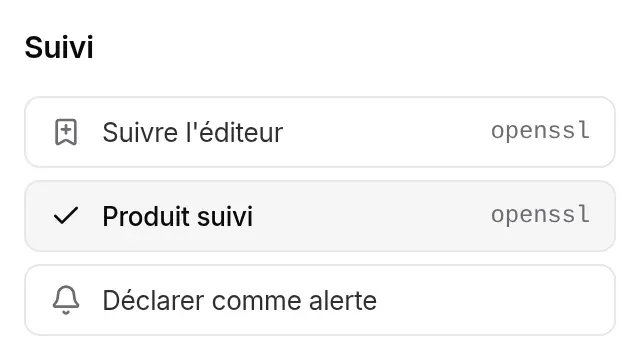
- Suivre l’éditeur éditeur : ajoute l’éditeur de la CVE à la stack du projet. Le projet sera alerté pour les CVE de tous ses produits, selon sa politique. Une fois suivi, le bouton devient Éditeur suivi, coché ; un nouveau clic le retire de la stack.
- Suivre le produit produit : ajoute le produit à la stack ; Produit suivi le retire.
- Déclarer comme alerte : crée tout de suite l’alerte de cette CVE dans le projet actif, sans condition de seuil (l’élément de stack créé pour la rattacher alerte sur toute gravité). L’alerte et son dossier sont ceux de l’équipe : tous les membres la voient dans leur liste. Une fois fait, le bouton devient Déclarée comme alerte et reste grisé.
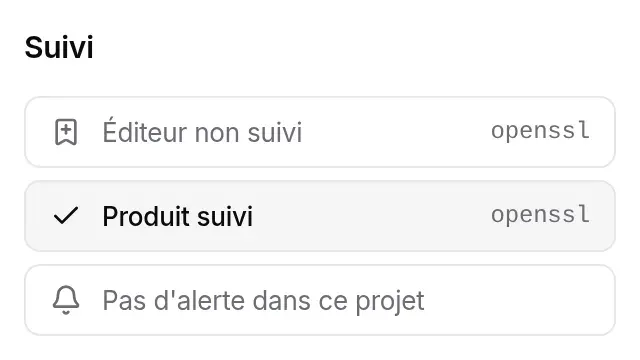
Sans le droit d’ajouter à la stack (un Utilisateur, par défaut), la section se lit sans bouton : « Éditeur non suivi », « Produit non suivi », « Pas d’alerte dans ce projet », ou l’état déjà acquis (« Produit suivi », « Déclarée comme alerte »). De même, un élément suivi ne se retire d’ici qu’avec le droit de retirer de la stack.
Sur téléphone
Section intitulée « Sur téléphone »La liste devient une pile de cartes. Sous le titre et son nombre de CVE, la recherche prend toute la largeur ; dessous, une barre d’outils reste collée en haut de l’écran pendant le défilement : Filtres (une pastille donne le nombre de filtres posés), le bouton de tri, qui affiche l’ordre choisi, et la plage affichée (« 1–20 sur 44 »). Les filtres posés suivent en puces, sur une rangée qui défile de côté et se termine par Tout effacer.
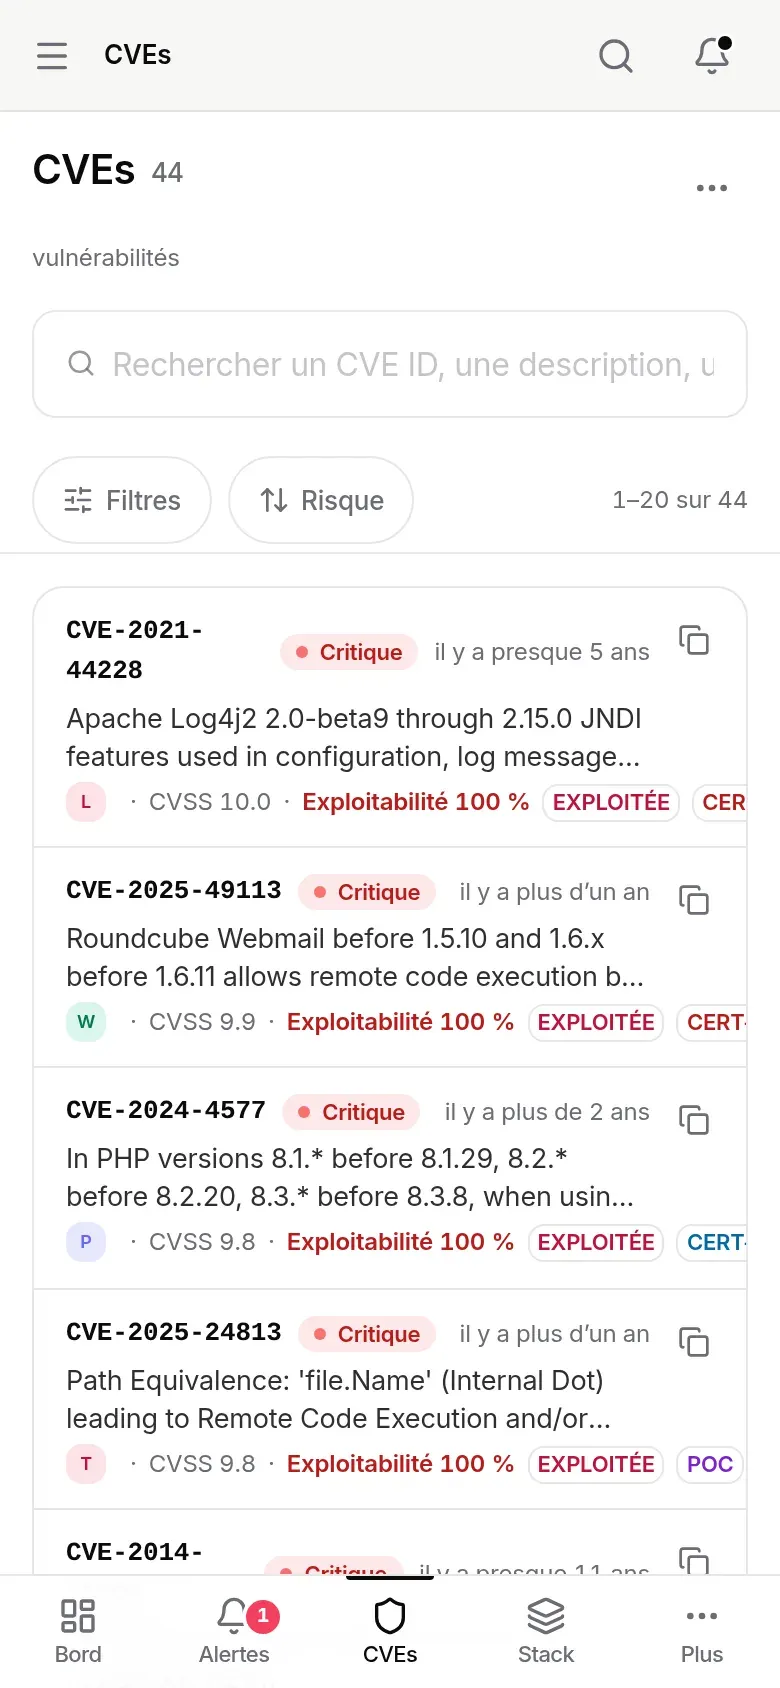
Filtres ouvre une feuille basse, fermée par défaut : vues rapides, gravité, les cinq signaux d’exploitation, période de publication, puis Exploitation (source des exploits, avis CERT), Remédiation (priorité, correctif), Produit, Scores, Dates et Technique. Chaque choix s’applique tout de suite ; le bouton du pied (« Voir les 44 résultats ») referme la feuille, et Tout effacer retire tous les filtres. Le bouton de tri ouvre la feuille Trier par, et le … de l’en-tête la feuille Actions : export Excel et lignes par page.
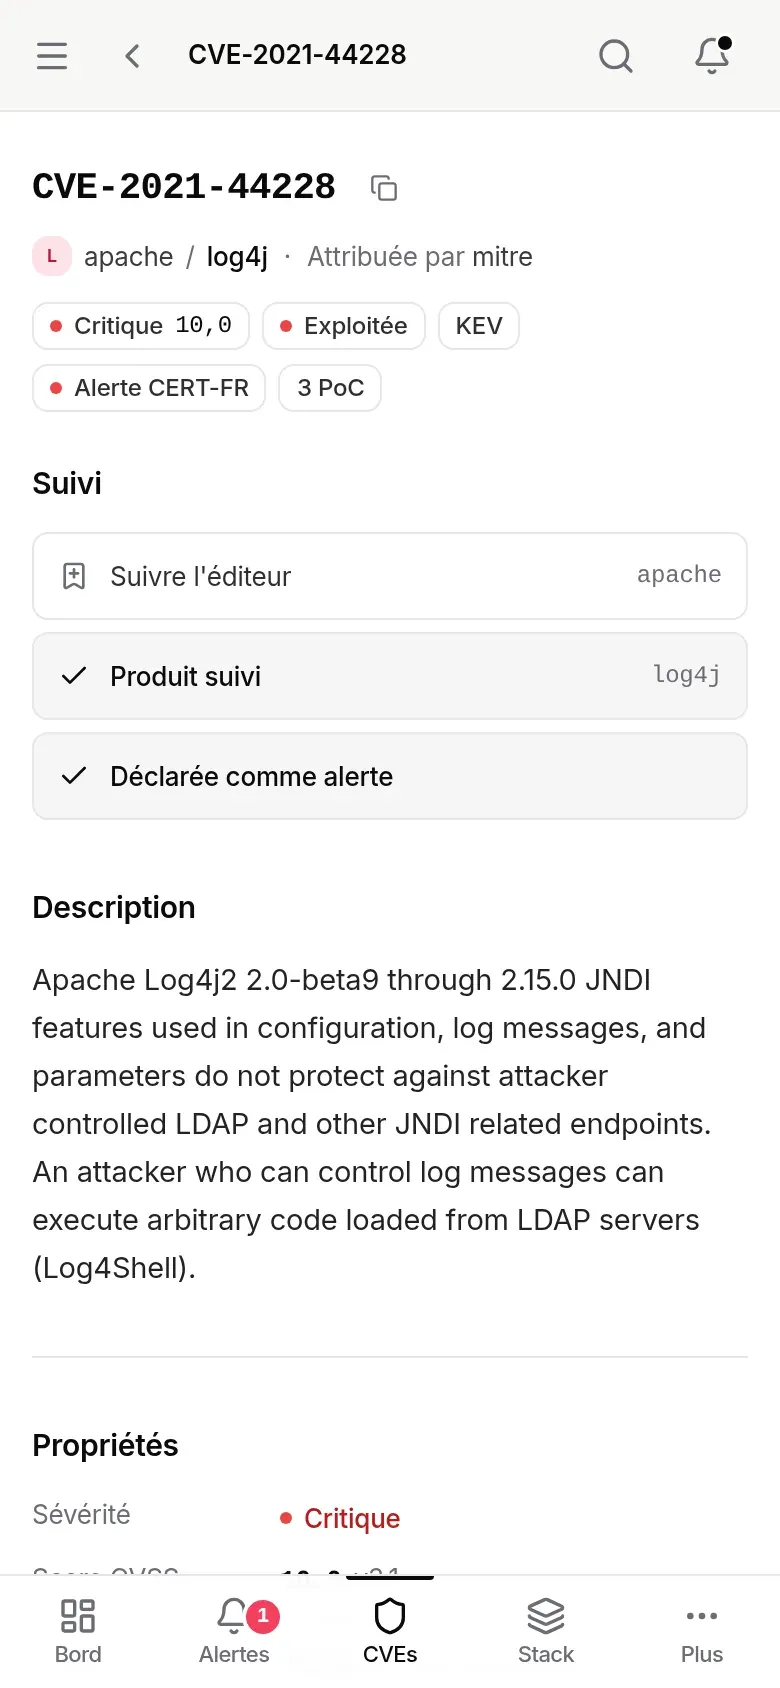
La fiche s’empile : l’en-tête et ses signaux, la section Suivi, la description, puis les Propriétés et le reste de la colonne principale.
Droits et offre
Section intitulée « Droits et offre »La recherche dans la base CVE est incluse dans toutes les offres. Suivre un éditeur ou un produit, ou déclarer une CVE comme alerte, ajoute un élément à la stack du projet : il faut le droit d’ajouter à la stack (Analyste et plus par défaut), et l’élément compte dans le quota de l’offre. Cesser de suivre demande le droit de retirer de la stack.
Questions fréquentes
Section intitulée « Questions fréquentes »Je trouve la CVE dans la base, mais pas dans mes alertes. C’est attendu si aucun élément de la stack du projet ne la rapproche ou si elle est sous le seuil de la politique du projet. Suivez son produit, ou déclarez-la comme alerte pour la traiter quand même.
Pourquoi l’ordre Risque change-t-il quand je change de projet ? Chaque projet peut avoir sa propre politique de priorisation ; l’ordre Risque suit celle du projet actif.