Fournisseurs : le registre relié à la stack
La page Fournisseurs (navigation, section Inventaire, à côté de Stack, URL et Fin de vie) recense les fournisseurs et prestataires de l’organisation, leur criticité, leurs engagements contractuels et leurs évaluations. Elle s’affiche quand l’organisation suit un référentiel (NIS2 aujourd’hui), ou pour qui peut l’activer.
Un fournisseur se relie à la stack par l’éditeur de ses composants (élément « éditeur », colonne éditeur, ou éditeur du CPE) : sa fiche montre alors ses produits suivis, les projets qui les utilisent, ses CVE ouvertes et exploitées et ses composants en fin de vie. Les éditeurs des stacks entrent d’eux-mêmes au registre, à qualifier. Dans l’autre sens, sur la page Stack, le nom du fournisseur s’affiche sous le type de chaque composant dont l’éditeur est au registre : un clic ouvre sa fiche.
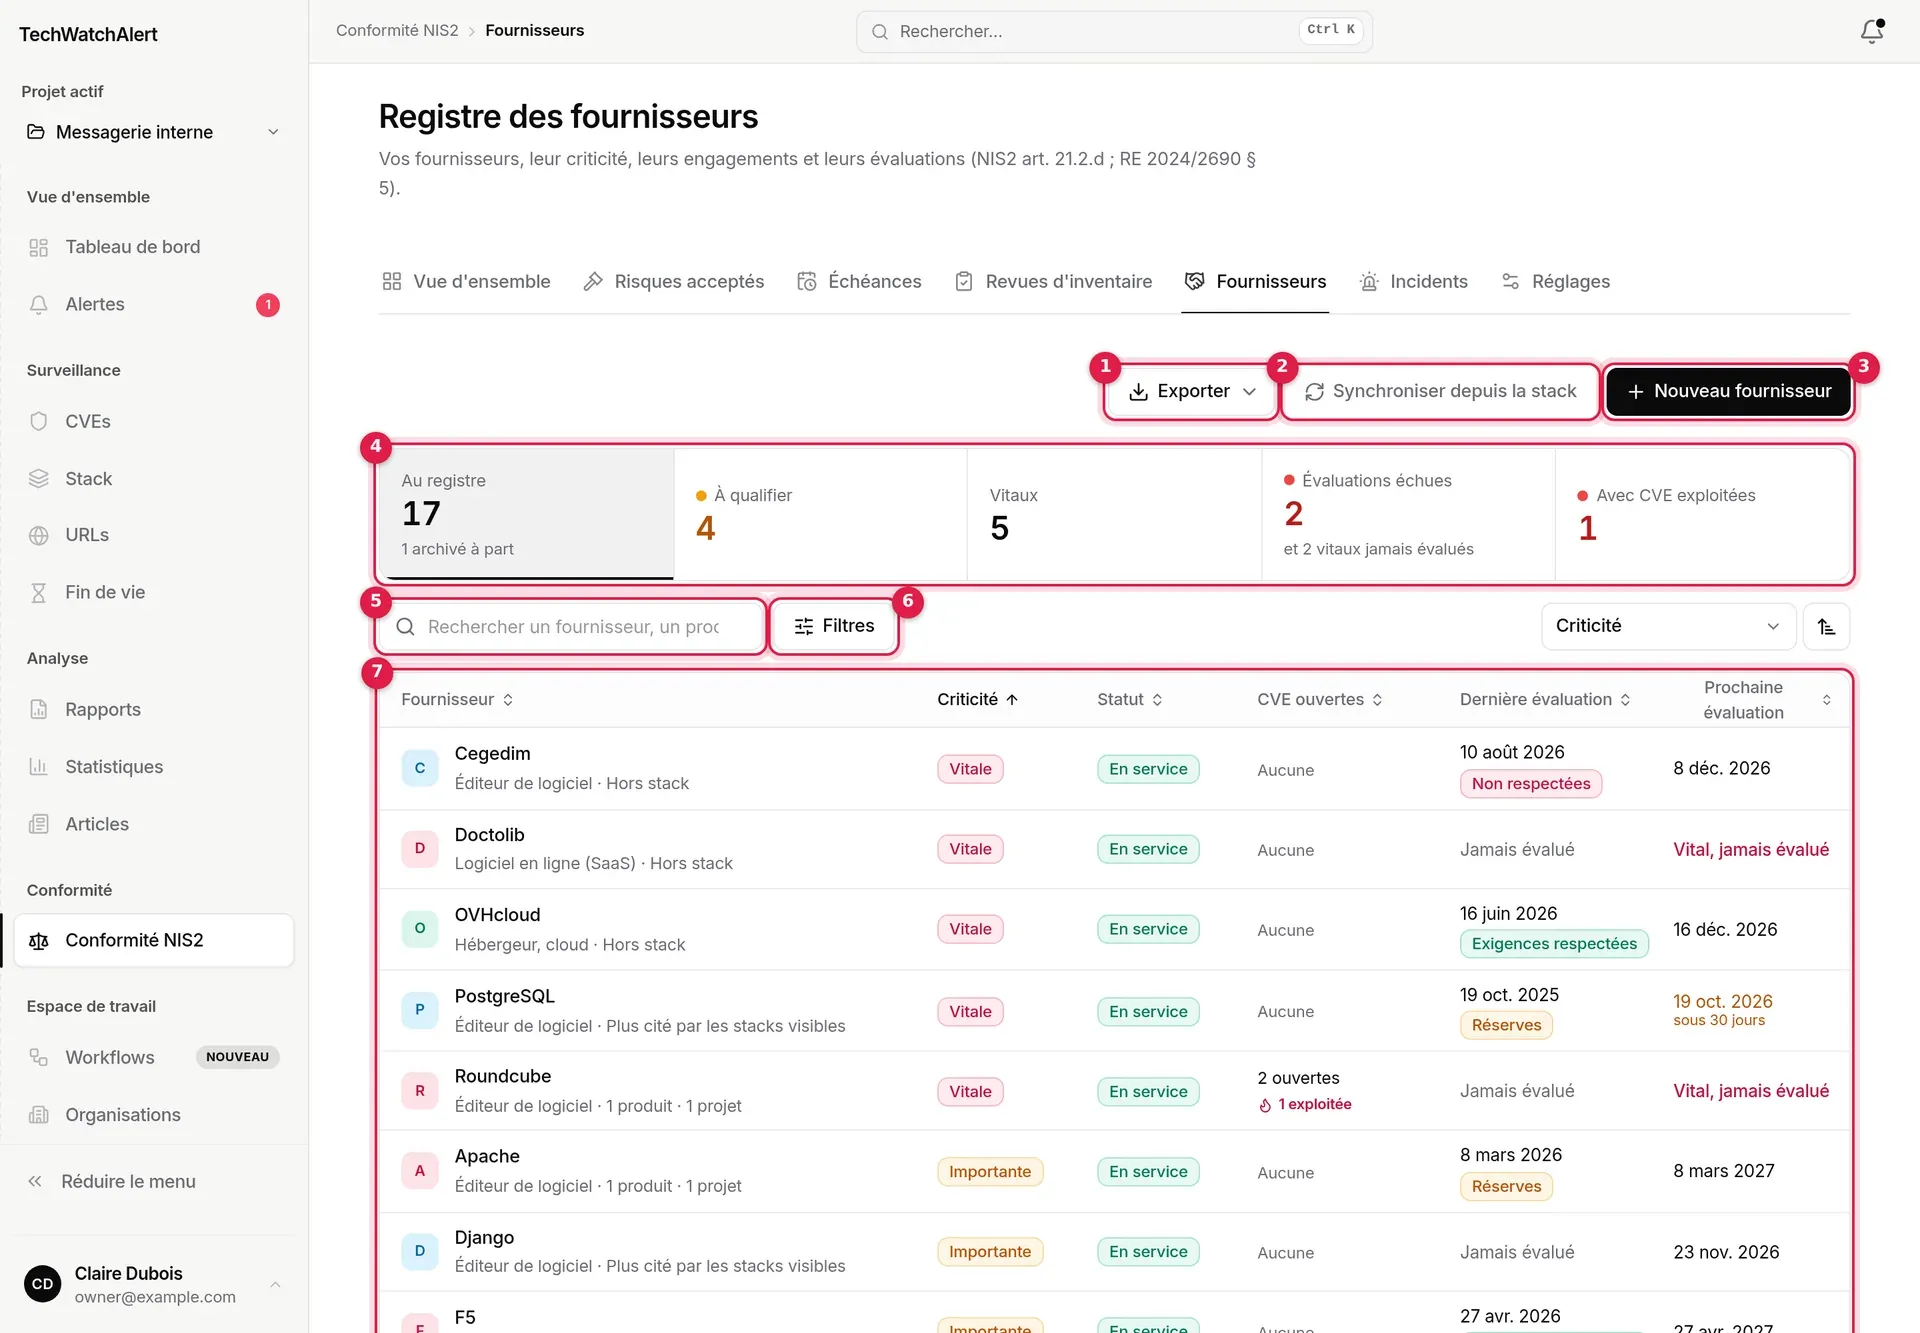
- Exporter : registre CSV ou PDF.
- Synchroniser depuis la stack : ajoute, à qualifier, les éditeurs des stacks de tous les projets qui ne sont pas encore au registre ; aucune fiche existante n’est modifiée.
- Nouveau fournisseur.
- Chiffres du registre, qui sont aussi des filtres.
- Recherche : un fournisseur, un produit, un contact.
- Filtres : statut, criticité, catégorie, évaluation.
- La liste, triable par colonne.
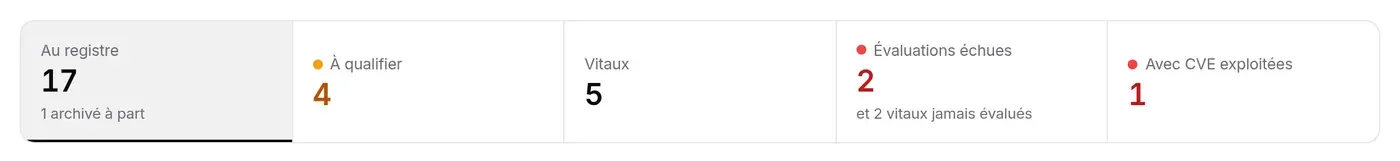
Les chiffres filtrent la liste : À qualifier, Vitaux, Évaluations échues (évaluation échue, ou fournisseur vital jamais évalué), Avec CVE exploitées (tri sur ce nombre) ; Au registre revient à la vue complète.
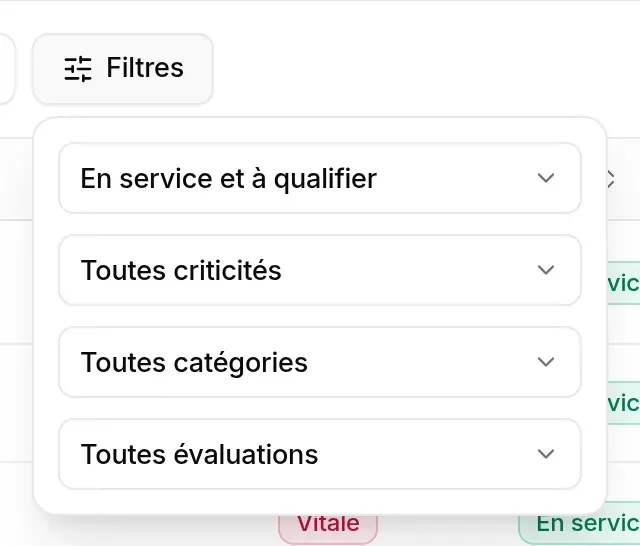
- Statut : « En service et à qualifier » par défaut, ou À qualifier, En service, Archivés, « Tous, archivés compris ».
- Criticité, Catégorie (éditeur de logiciel, logiciel en ligne (SaaS), hébergeur/cloud, infogérance, matériel, télécoms, conseil, autre).
- Évaluation : À évaluer, Échue, Due sous 30 jours, À jour, Aucune date prévue, Jamais évalué.
À droite, la liste de tri (criticité, nom, CVE exploitées, CVE ouvertes, produits suivis, projets, prochaine et dernière évaluation, statut) et le bouton d’ordre croissant ou décroissant.

Chaque ligne dit : le fournisseur, sa catégorie et son lien avec les stacks (« 1 produit · 1 projet », « 1 en fin de vie », « Hors stack » pour une fiche saisie, « Plus cité par les stacks visibles »), sa criticité, son statut, ses CVE ouvertes (et exploitées), sa dernière évaluation et son résultat, sa prochaine évaluation (« échue depuis N jours », « sous 30 jours », « Vital, jamais évalué », « À planifier »).
Rythme d’évaluation
Section intitulée « Rythme d’évaluation »La criticité fixe l’intervalle entre deux évaluations : vitale 6 mois, importante 12 mois, standard 24 mois, faible 36 mois. Une évaluation est « bientôt due » dans les 30 jours qui précèdent sa date, « échue » au-delà. Le responsable de la sécurité reçoit un avis pour les évaluations échues et les fournisseurs vitaux jamais évalués (workflow NIS2 · Fournisseurs).
La fiche d’un fournisseur
Section intitulée « La fiche d’un fournisseur »Un clic sur une ligne ouvre la fiche, en quatre onglets.
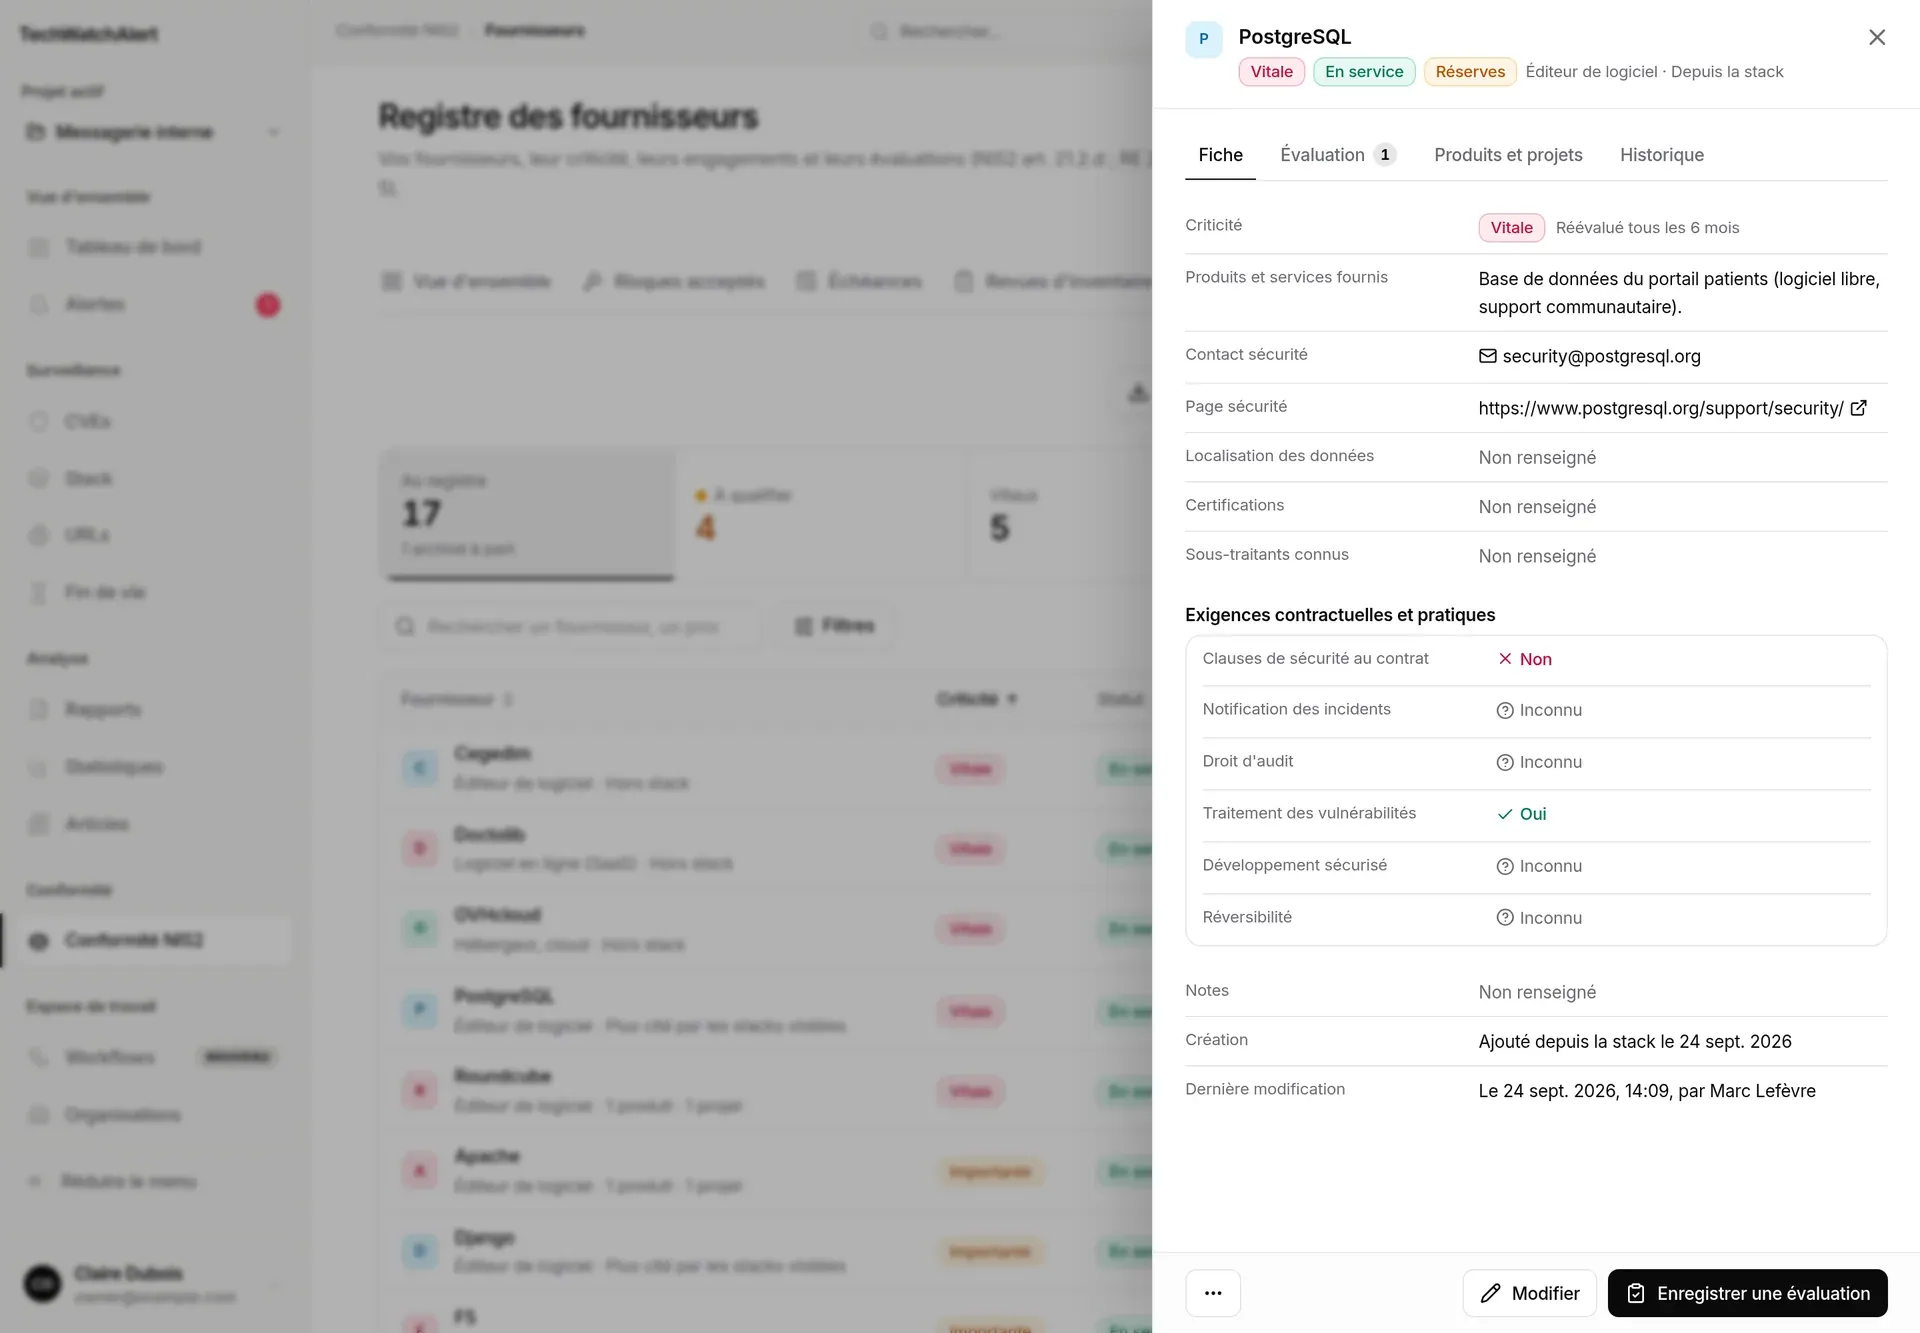
- Fiche : criticité (et son rythme), produits et services fournis, contact sécurité, page sécurité, localisation des données, certifications, sous-traitants connus, exigences contractuelles et pratiques (clauses de sécurité au contrat, notification des incidents, droit d’audit, traitement des vulnérabilités, développement sécurisé, réversibilité : Oui, Non ou Inconnu), notes, création et dernière modification.
- Évaluation : dernière évaluation, rythme, et les évaluations enregistrées.
- Produits et projets : les produits suivis, les projets qui les utilisent, les CVE ouvertes et fins de vie (bornés aux projets que vous consultez).
- Historique : création, modifications (champs changés), évaluations, archivage, fusion.
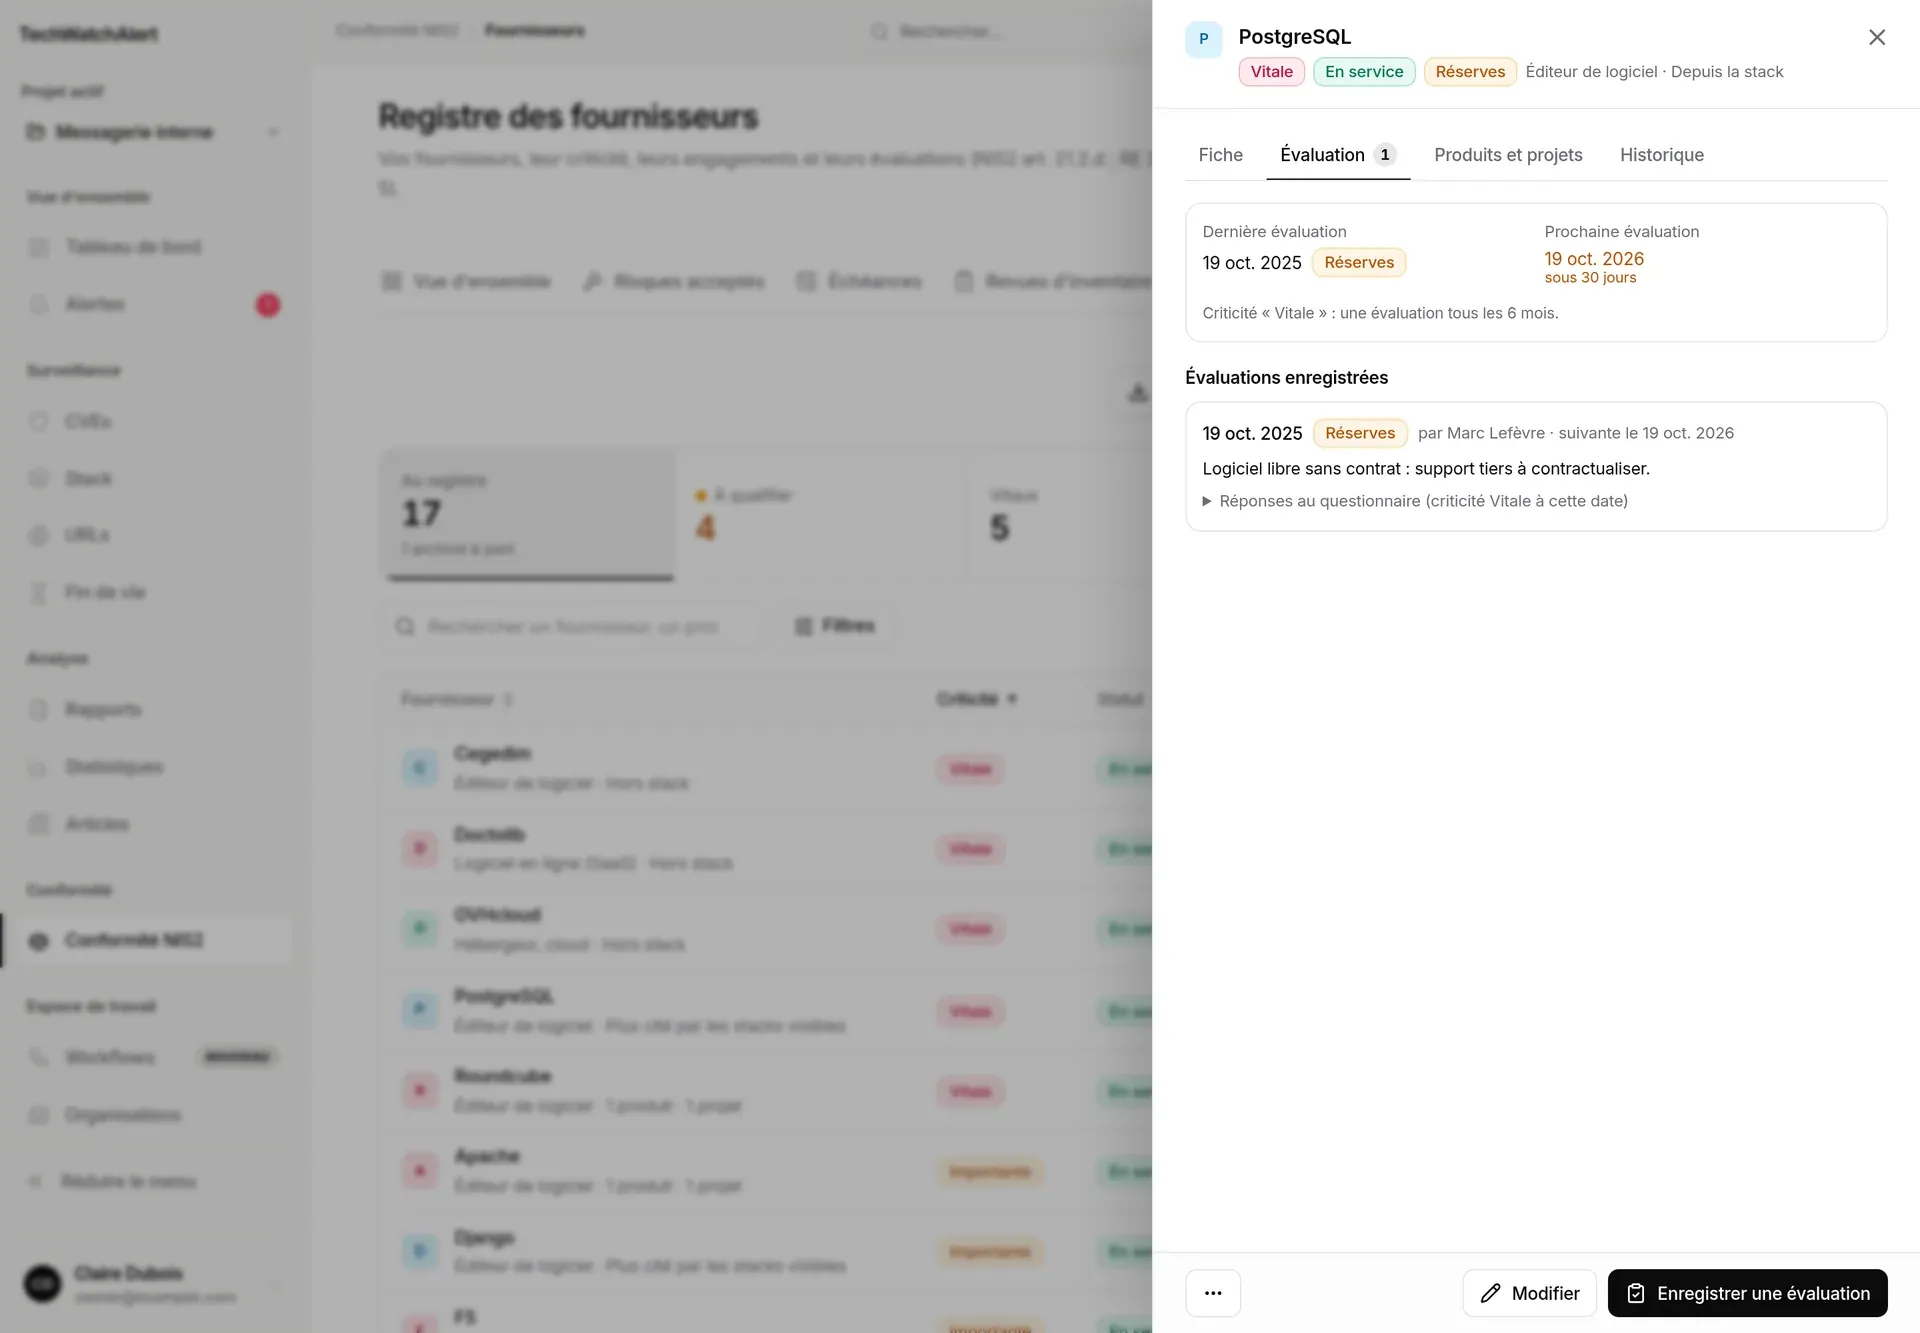
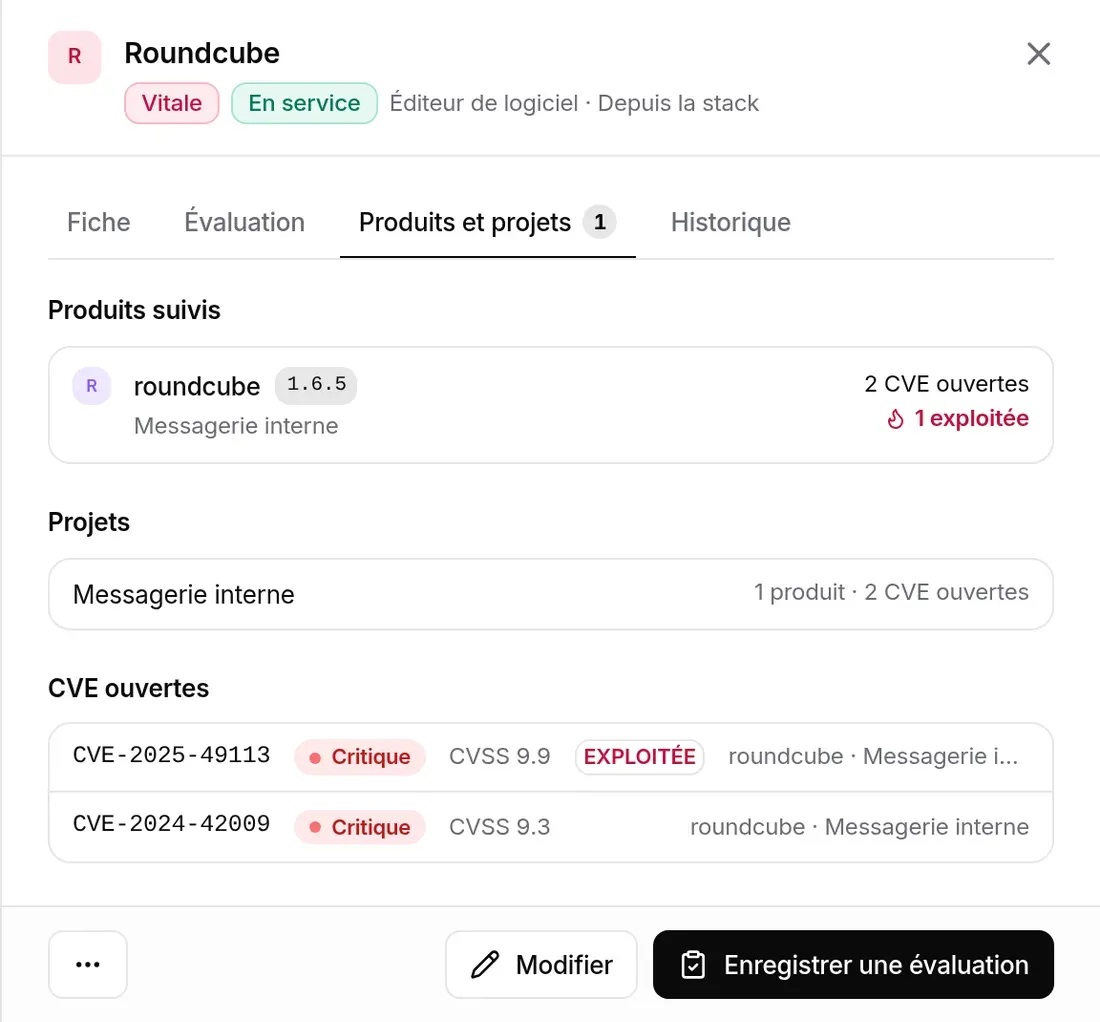
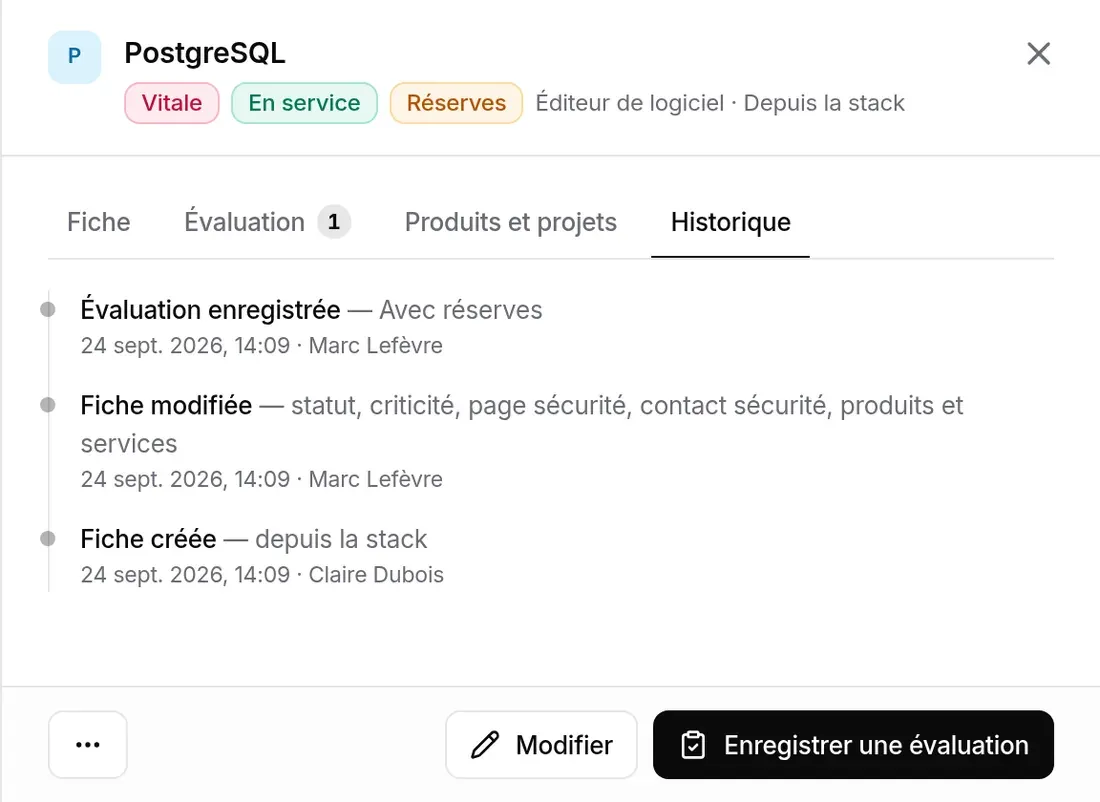
En pied de fiche : Modifier, Enregistrer une évaluation, et le menu … (Fusionner un doublon, Archiver). Une fiche à qualifier propose Passer en service ; une fiche archivée, Restaurer.
Créer et modifier une fiche
Section intitulée « Créer et modifier une fiche »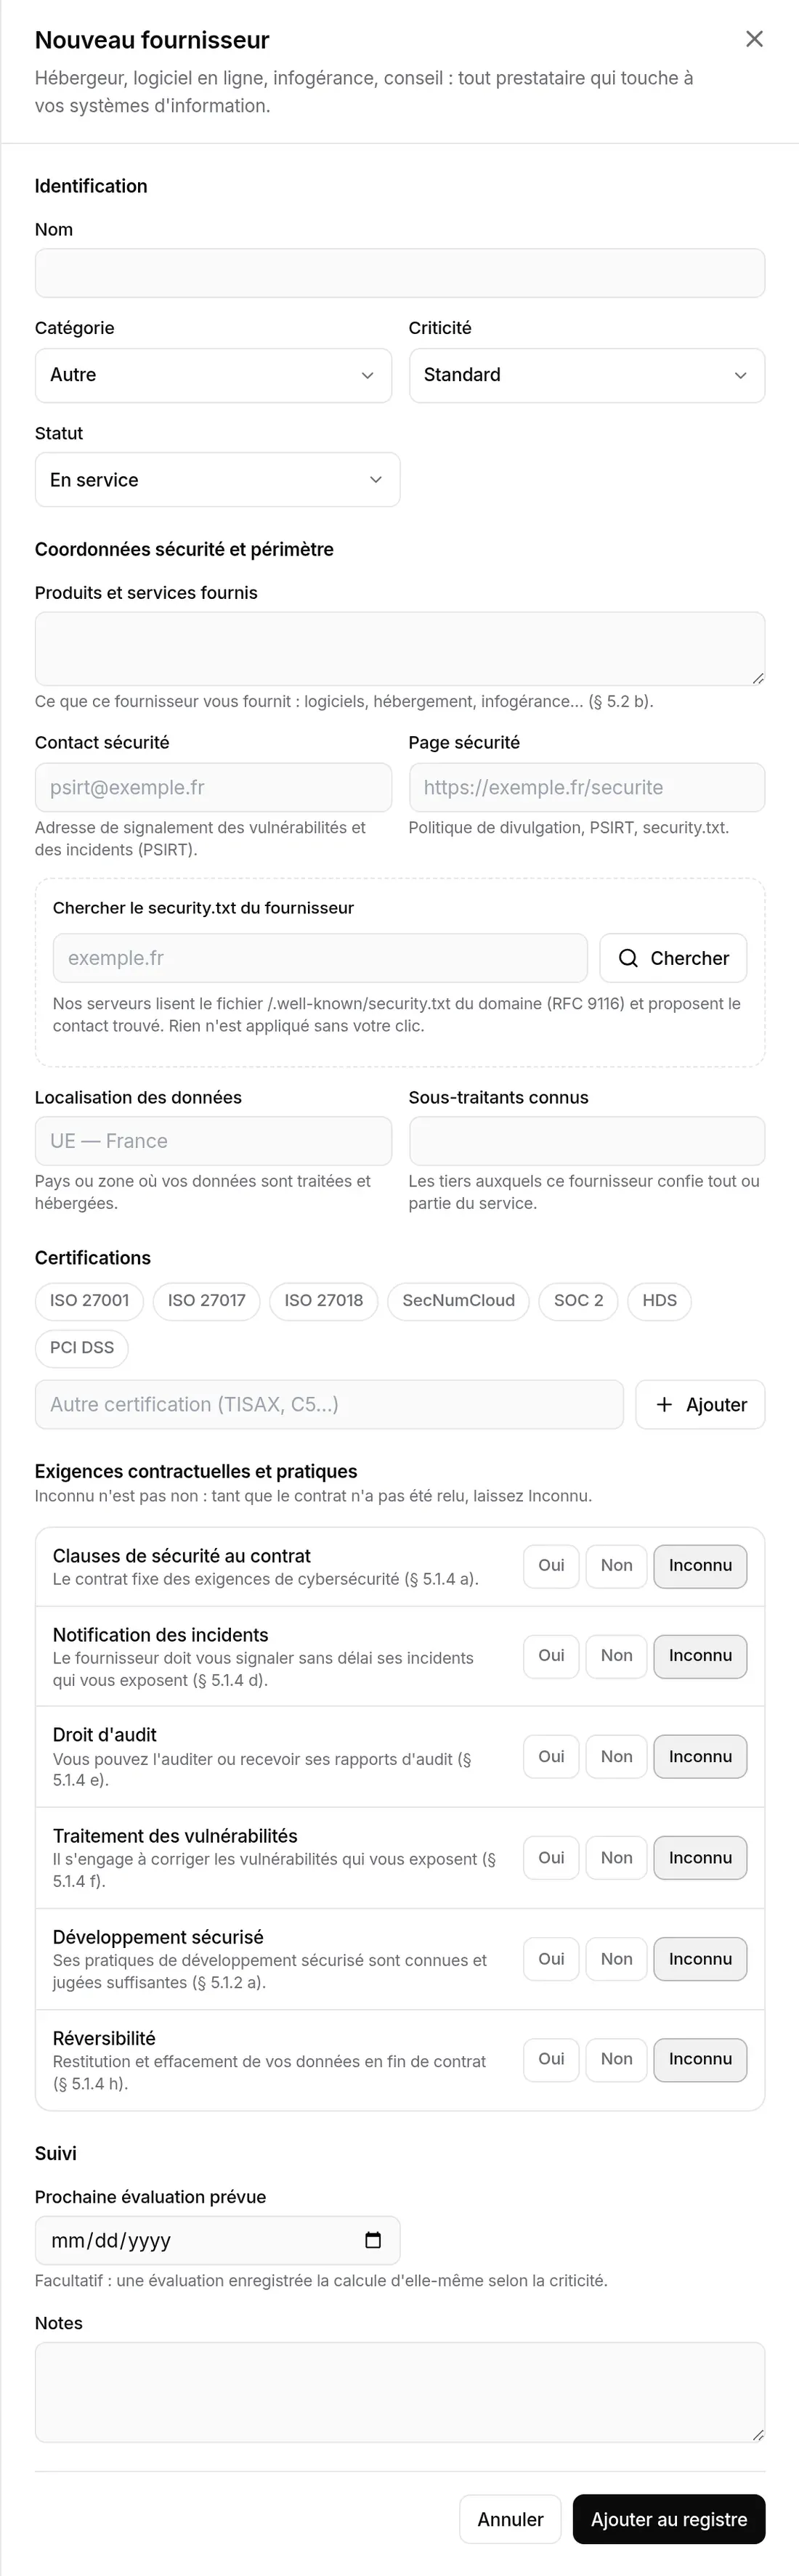
- Cliquez sur Nouveau fournisseur.
- Identification : nom (obligatoire), catégorie, criticité (« Réévalué tous les N mois »), statut.
- Coordonnées sécurité et périmètre : produits et services fournis, contact sécurité (adresse e-mail valide), page sécurité, localisation des données, sous-traitants connus. Chercher le security.txt du fournisseur lit le fichier
/.well-known/security.txtdu domaine saisi et propose le contact trouvé : rien n’est appliqué sans votre clic. - Certifications : ISO 27001, ISO 27017, ISO 27018, SecNumCloud, SOC 2, HDS, PCI DSS, ou Autre certification.
- Exigences contractuelles et pratiques : Oui, Non ou Inconnu. « Inconnu n’est pas non : tant que le contrat n’a pas été relu, laissez Inconnu. »
- Suivi : prochaine évaluation prévue (facultative : une évaluation enregistrée la calcule), notes.
- Ajouter au registre.
Un nom déjà présent au registre (archivé compris) est refusé : le message propose Voir dans le registre. Modifier reprend le même formulaire dans la fiche.
Enregistrer une évaluation
Section intitulée « Enregistrer une évaluation »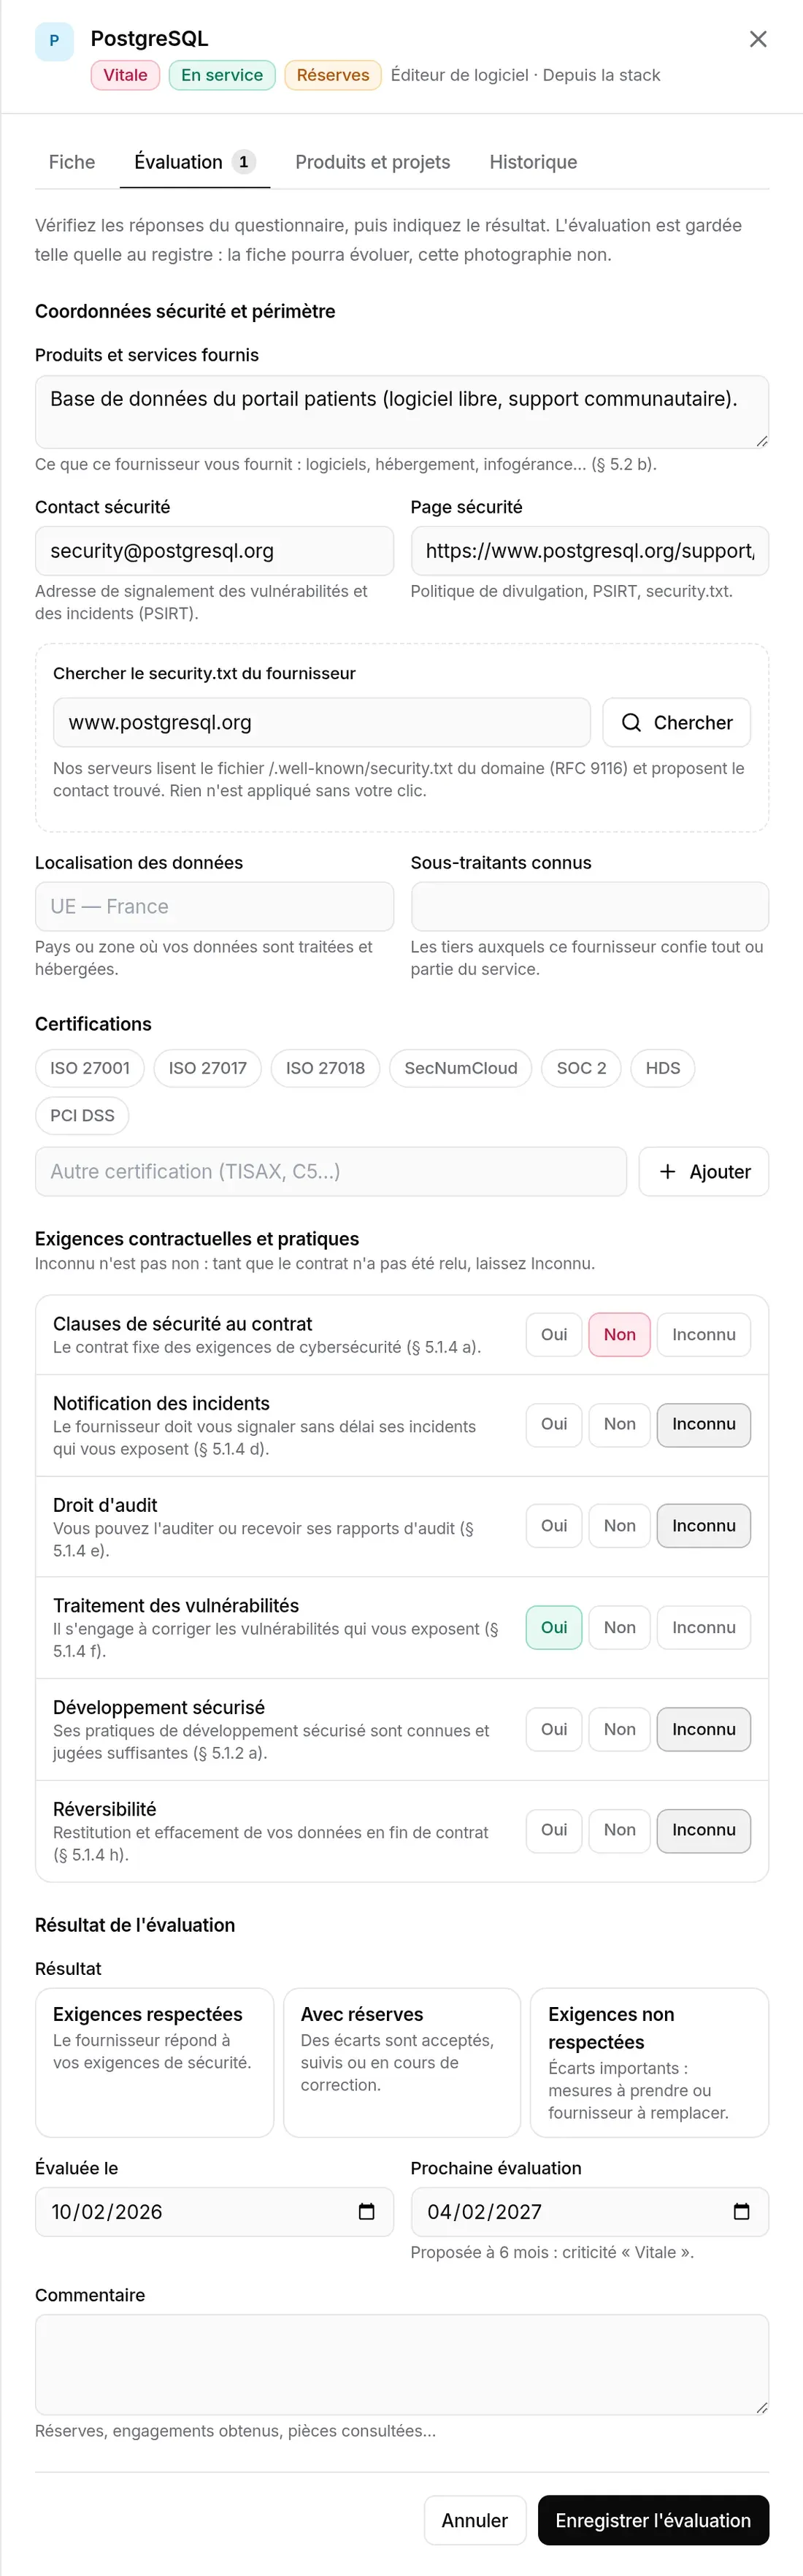
Le questionnaire reprend les réponses de la fiche : vérifiez-les, puis choisissez le résultat (Exigences respectées, Avec réserves, Exigences non respectées), la date Évaluée le (pas dans le futur), la prochaine évaluation (proposée selon la criticité, modifiable, forcément après celle-ci) et un commentaire. L’évaluation est gardée telle quelle au registre : la fiche pourra évoluer, cette photographie non.
Qualifier, archiver, fusionner
Section intitulée « Qualifier, archiver, fusionner »- Passer en service : pour un fournisseur ajouté depuis la stack, une fois vérifiées sa catégorie et sa criticité.
- Archiver (motif facultatif) : le fournisseur sort du registre en service et des rappels ; sa fiche, ses évaluations et son historique restent consultables, et la synchronisation ne le recréera pas. Restaurer le remet en service.
- Fusionner un doublon : la fiche choisie est absorbée par la fiche ouverte ; ses écritures y sont rattachées, ses évaluations conservées, ses informations complètent les champs vides.
Quand des éditeurs des stacks ne sont pas encore au registre, une ligne l’annonce au-dessus de la liste avec un bouton Synchroniser.
Exporter propose le Registre CSV (la sélection affichée, une ligne par fournisseur) et le Registre PDF (pièce à remettre à un auditeur, avec bloc de signature). Les deux suivent les filtres en cours.
Tout membre de l’organisation lit le registre. Le créer, le modifier, évaluer, archiver ou fusionner est réservé aux administrateurs de l’organisation et au responsable de la sécurité ; les autres voient la mention « Lecture seule » dans la fiche.
Disponible selon votre offre
Section intitulée « Disponible selon votre offre »Le registre des fournisseurs a sa propre fonction d’offre, Fournisseurs (Pro et Business). Hors offre, l’entrée porte un cadenas et la page présente ce qu’elle apporte et l’offre qui l’ouvre. Une offre peut inclure les fournisseurs sans les référentiels : le registre s’ouvre alors sans projet couvert. Voir aussi : Abonnement › pages, vues et éléments.