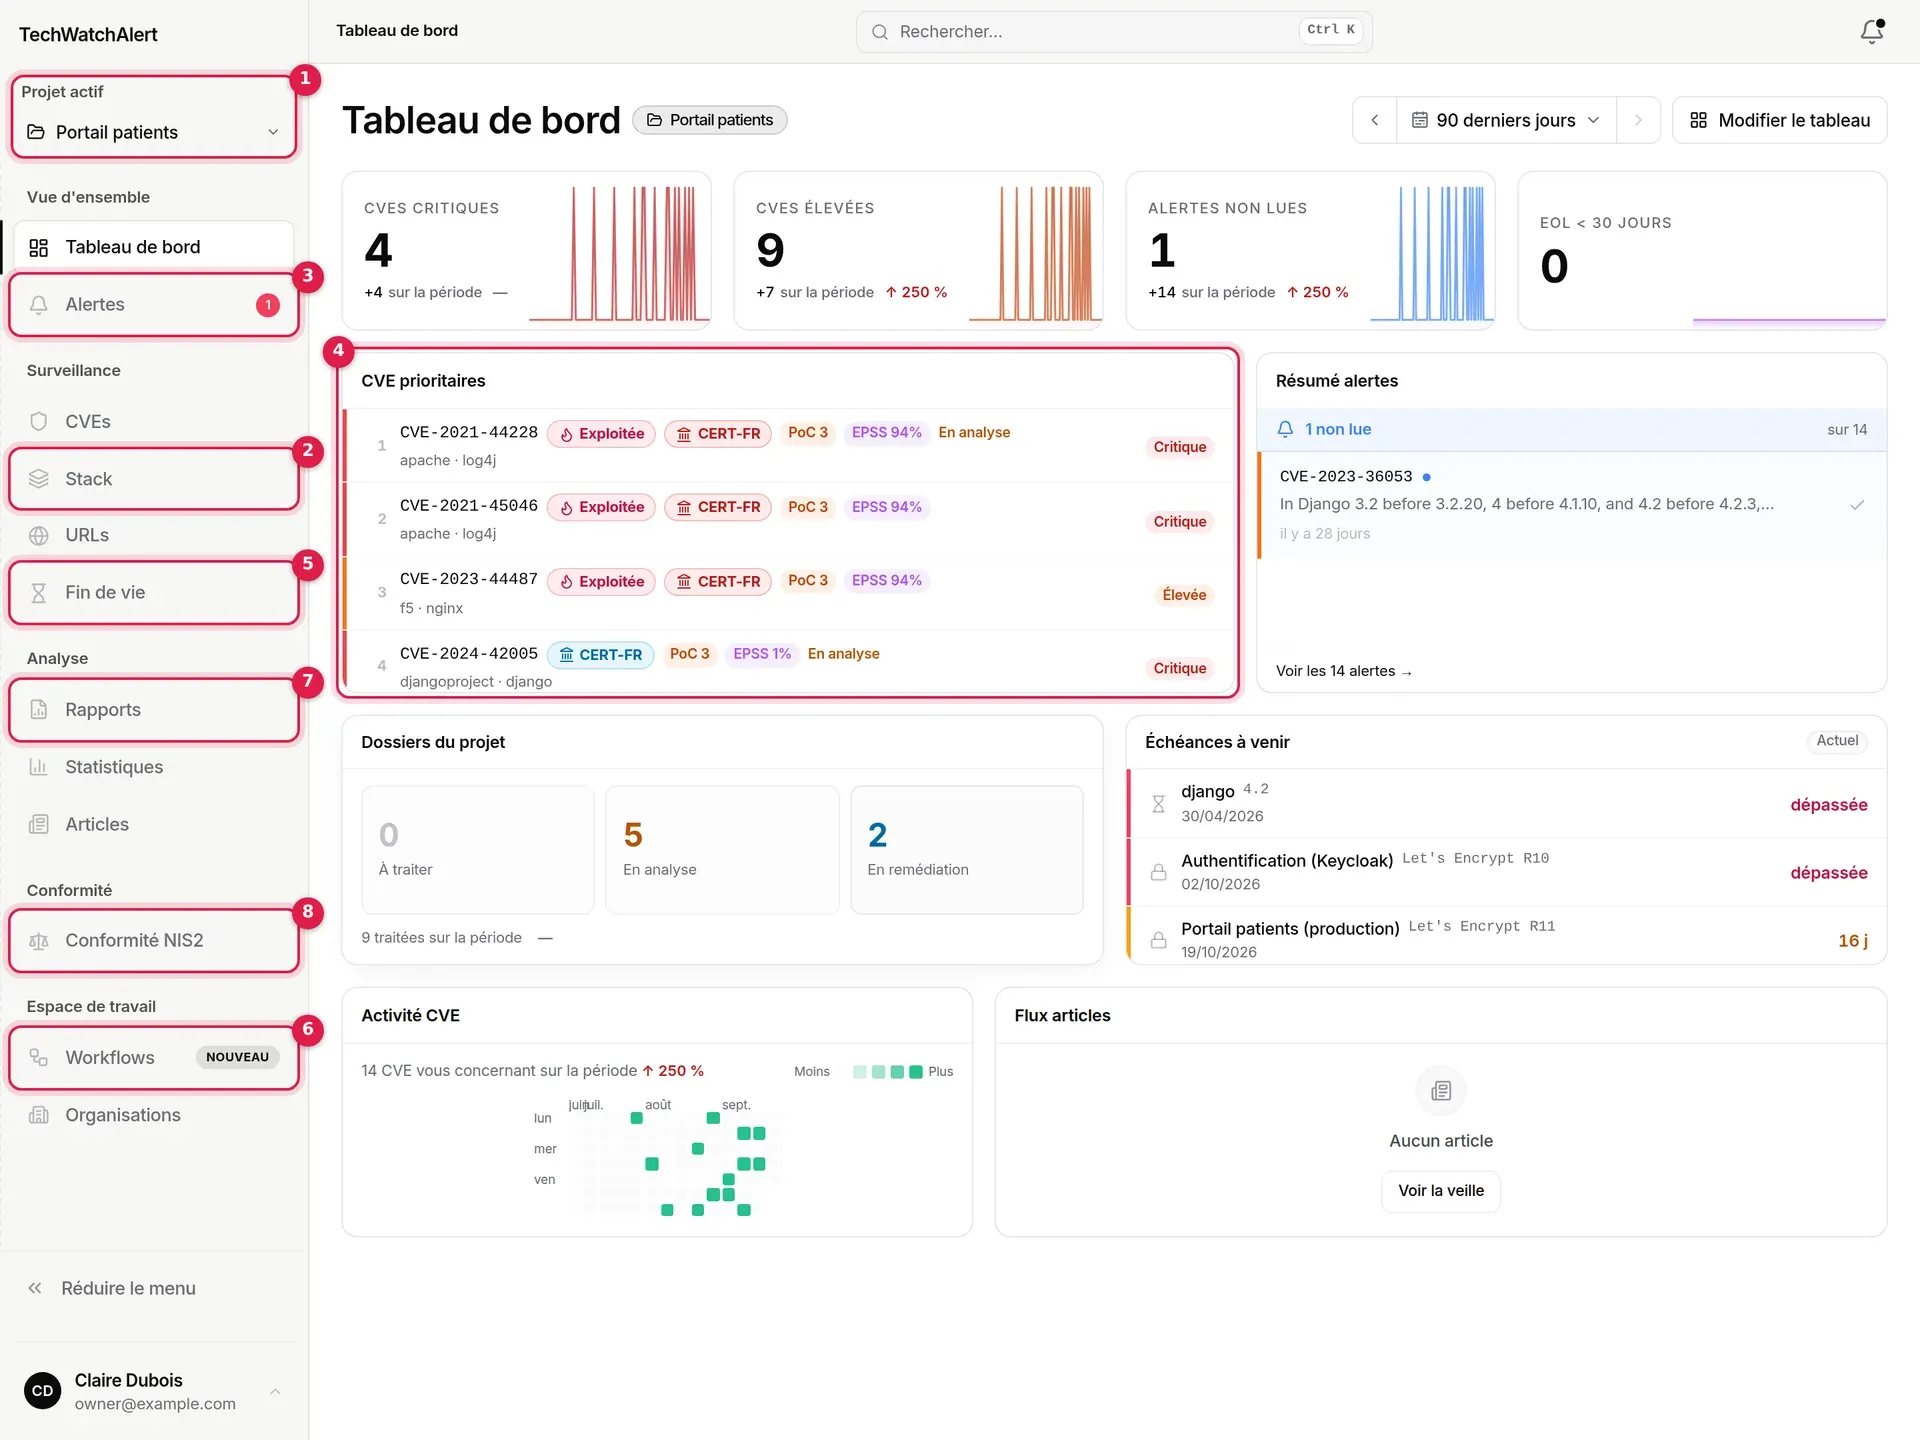
TechWatchAlert est une plateforme de veille de vulnérabilités. Vous lui dites ce que vous faites tourner (serveurs web, bases de données, bibliothèques, logiciels de poste, sites exposés) ; elle surveille en continu les failles publiées (CVE), les signaux d’exploitation, les fins de support et les certificats, et vous prévient seulement quand quelque chose vous concerne. Vous suivez ensuite chaque faille jusqu’à sa correction, automatisez les réactions, produisez des rapports et, si vous y êtes soumis, outillez vos obligations NIS2.
Ce guide décrit l’application écran par écran, avec des captures annotées. Cette page en donne la carte : les notions, la façon dont elles s’emboîtent, le parcours type et le sommaire.
Projet actif : presque tout ce que vous voyez (stack, alertes, tableau de bord, workflows) est celui du projet choisi ici.
Stack : l’inventaire du projet, ce qui décide des alertes.
Alertes : les CVE qui touchent la stack du projet. La pastille rouge compte celles que vous n’avez pas lues.
CVE prioritaires : sur le tableau de bord, les failles du projet classées par risque, avec leurs signaux (exploitée, CERT-FR, PoC, EPSS) et l’état de leur dossier.
Fin de vie : les versions de vos composants qui ne reçoivent plus de correctifs, ou bientôt plus.
Workflows : ce qui se passe quand un événement survient (créer un dossier, prévenir par e-mail, appeler un webhook…).
Rapports : les synthèses à diffuser (PDF, exports).
Conformité NIS2 : l’espace qui outille la directive NIS2 (registres, incidents, rapport à la direction).
Votre espace de travail : celui d’une entreprise, d’une équipe ou d’un client. L’organisation porte l’abonnement (le plan), les membres et leurs rôles, les groupes, la politique de priorisation des CVE, le SSO et les clés API. Un compte peut appartenir à plusieurs organisations.
Projet
Un périmètre surveillé dans une organisation : une application, un site, un parc. Chaque projet a sa stack, ses URLs, ses fins de vie suivies, ses alertes, ses workflows, son tableau de bord et, si vous l’activez, sa conformité NIS2.
Stack
L’inventaire d’un projet : éditeurs et produits (nginx, OpenSSL, PostgreSQL, Microsoft…), avec leur version si vous la connaissez. Chaque élément est rattaché au catalogue public des produits (CPE) ; un élément inconnu du catalogue n’émet aucune alerte.
CVE
Une vulnérabilité publiée, avec son identifiant (CVE-2021-44228…), sa gravité (CVSS), sa probabilité d’exploitation (EPSS) et ses signaux d’exploitation avérée (KEV, EUVD, CERT-FR). La Base CVE permet de toutes les consulter.
Alerte
Le signal qu’une CVE touche un élément de la stack du projet. Elle naît quand la CVE correspond à l’inventaire et passe la politique de priorisation (par défaut : CVSS 7 ou plus, ou toute faille exploitée). Une alerte par projet et par CVE, commune à l’équipe ; seul l’état lu ou non lu est propre à chacun.
Dossier (traitement)
Le suivi d’une CVE dans un projet, de « À traiter » à « Résolu », « Risque accepté » ou « Non applicable », avec notes, fil de commentaires, historique et échéances. Un seul dossier par projet et par CVE, partagé par toute l’équipe. La gestion des dossiers est incluse à partir de l’offre Team.
Workflow
Une automatisation « déclencheur → conditions → actions ». Toute notification passe par un workflow : chaque projet en reçoit cinq à sa création (nouvelle CVE, CVE devenue exploitée, fin de vie, fin de support actif, nouvelles versions), que vous pouvez modifier, désactiver ou compléter.
Fin de vie
La date à laquelle l’éditeur cesse de corriger une version (fin de support, fin de vie). Un composant hors support ne recevra plus de correctif de sécurité : TechWatchAlert le signale et vous prévient avant l’échéance.
NIS2
L’espace Conformité NIS2 outille une partie des obligations de la directive : sources nationales, risques acceptés, délais de correction, revues d’inventaire, fournisseurs, incidents, rapport à la direction. Il fournit des preuves ; il ne rend personne « conforme ». Inclus dans les offres Pro et Business.
Espace partenaire
Pour les infogérants (offre Partner) : un Espace partenaire qui réunit tous vos clients, le plus exposé en premier, leurs alertes, une synthèse PDF, et votre marque (votre logo sur les rapports PDF de vos clients et dans leur barre latérale).
Un compte (une personne) est membre d’une ou plusieurs organisations, avec un rôle dans chacune.
Une organisation contient des projets ; son abonnement fixe ce qui est inclus (modules, nombre de projets, de membres, d’éléments de stack, d’URLs).
Un projet contient tout le reste : sa stack (commune à l’équipe), ses alertes et leurs dossiers, ses workflows, webhooks, rapports et réglages. La stack est confrontée en continu aux CVE publiées et aux dates de fin de vie.
Quand une CVE correspond à la stack et passe la politique de priorisation, un workflow se déclenche : celui créé par défaut ouvre le suivi de l’alerte (son dossier), puis envoie la notification dans l’application, l’e-mail et l’appel des webhooks du projet, selon les préférences de chaque membre.
Les dossiers alimentent le tableau de bord, les statistiques, les rapports et, si le projet y est soumis, les registres NIS2.
Un infogérant (offre Partner) suit les organisations de ses clients depuis l’Espace partenaire.
Créer son compte sur la page d’inscription, puis confirmer son adresse e-mail grâce au lien reçu. Voir Compte et connexion.
Créer son organisation : à la première connexion, un assistant en deux étapes demande le nom de l’organisation et le modèle de priorisation des CVE. Voir Premiers pas.
Créer son premier projet dans le même assistant (ou plus tard depuis le sélecteur de projet). Voir Projets.
Déclarer sa stack : quelques composants saisis à la main, une base toute prête, un fichier importé (manifeste, SBOM), un connecteur ou la détection depuis une URL. Seules les failles nouvelles, publiées depuis la création du projet, deviennent des alertes du projet ; les plus anciennes se consultent dans la base CVE. Voir Stack et Imports, connecteurs et scans.
Recevoir et traiter les alertes : les trier, ouvrir le dossier, le faire avancer jusqu’à la correction, ou accepter le risque. Voir Alertes et Traiter une alerte.
Automatiser : adapter les workflows (qui est prévenu, sur quel canal, dans quelles conditions), brancher Slack, Teams ou un webhook. Voir Workflows et Notifications et canaux.
Rendre compte : rapports de veille, statistiques, indicateurs de traitement. Voir Rapports et Statistiques.
Outiller la conformité NIS2, si votre organisation y est soumise : activation, registres, incidents, rapport à la direction. Voir Conformité NIS2.